WordPressを更新したからPHPも安全?予約・EC・業務システムにも関わる緊急脆弱性
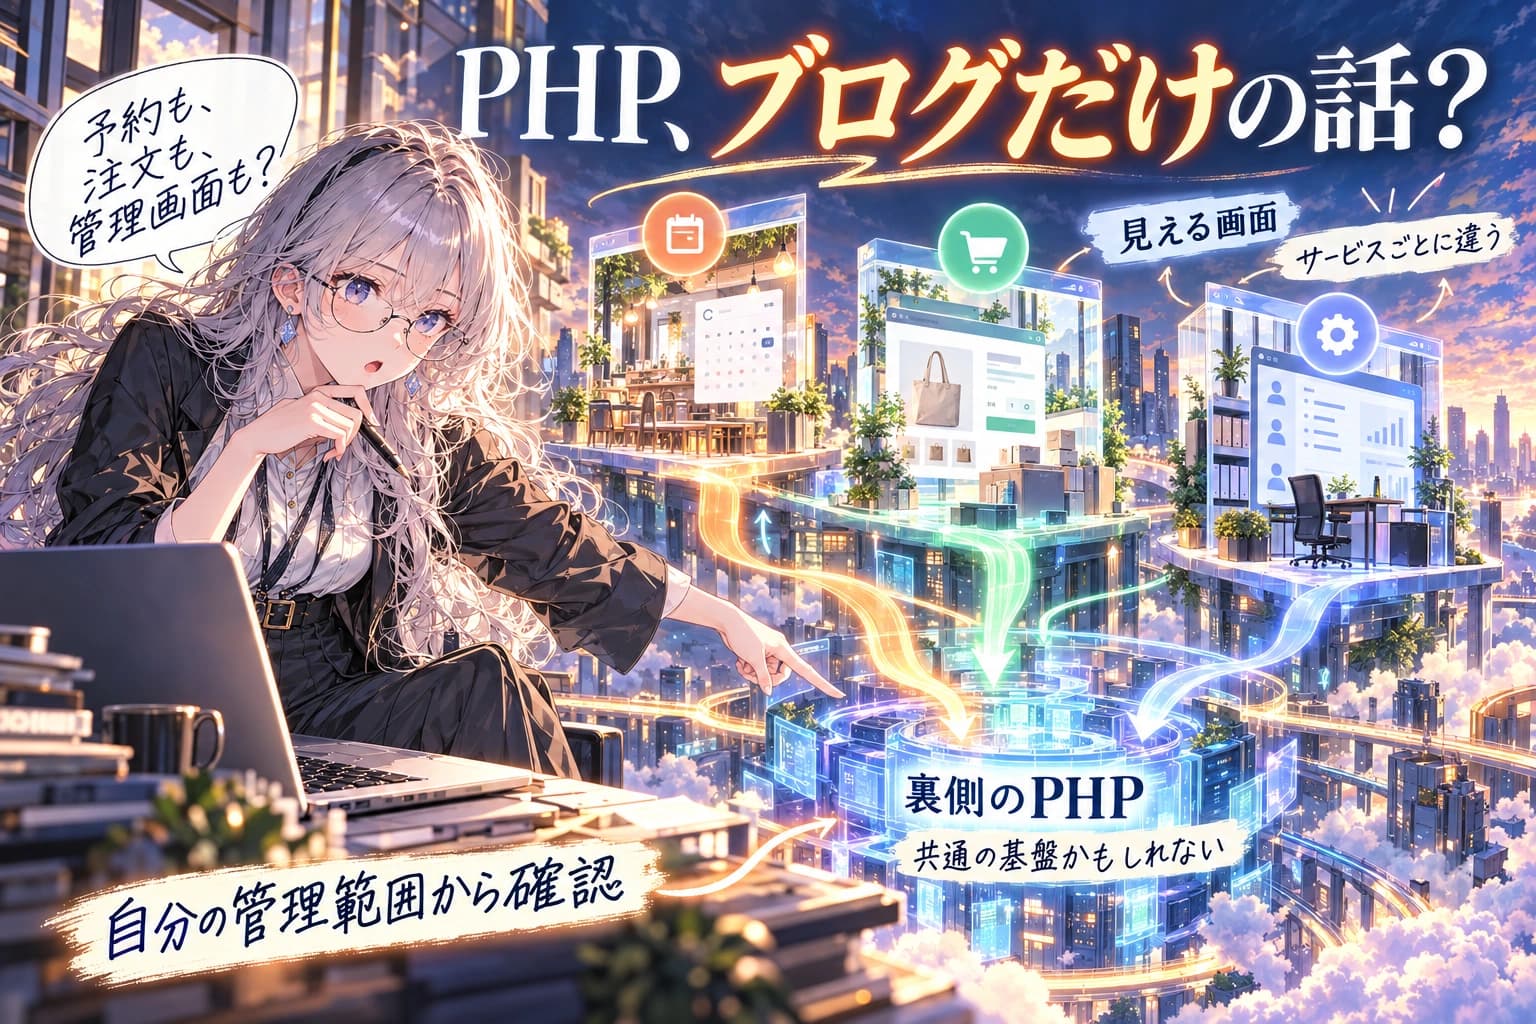
お店の予約フォーム、ネットショップの注文画面、会社の会員サイト、仕事で使う管理画面。「WordPressでブログを書いていないから、PHPのニュースは関係ない」と思っていませんか。PHPは、画面には名前が出なくても、こうしたサービスの裏側で使われることがある基盤です。
2026年10月21日、PHPで認証なしの遠隔コード実行につながり得る重大な脆弱性2件の修正版が公開されました。確認対象はWordPressに限りません。Webからのリクエストを処理するPHP環境を広く点検する必要があります。一方で、「PHP製のサービスはすべて被害に遭った」「利用者はすべてのサービスを直ちに使うな」という意味でもありません。
まず分けるのは、自分で更新できるサイト、保守を外注しているシステム、利用するだけのサービスです。この記事では、自分との接点、修正を確かめる場所、担当者への質問を順に整理します。確認日:2026年10月22日。個別サービスの未対応や被害は、提供元の確認なしに断定しません。
カフェや出張先のWi-Fiを使うことがある人へ
つなぐ場所が変わっても、通信の備えは自分で。
外出先で使う通信環境を整えるなら、VPNも比較候補に。NordVPNの対応端末と利用条件を確かめ、自分の仕事で必要な範囲を判断しましょう。
- 使う端末・OSの対応
- 初回契約と更新時の料金
- VPNで保護できる範囲

自分の端末と使い方に合う条件を確認する。

VPNだけでフィッシング、不正アプリ、端末の乗っ取りを防げるわけではありません。勤務先の接続ルールと自動更新・解約条件も確認してください。
ブログだけの話ではない。予約・注文・管理画面の裏側にもPHP
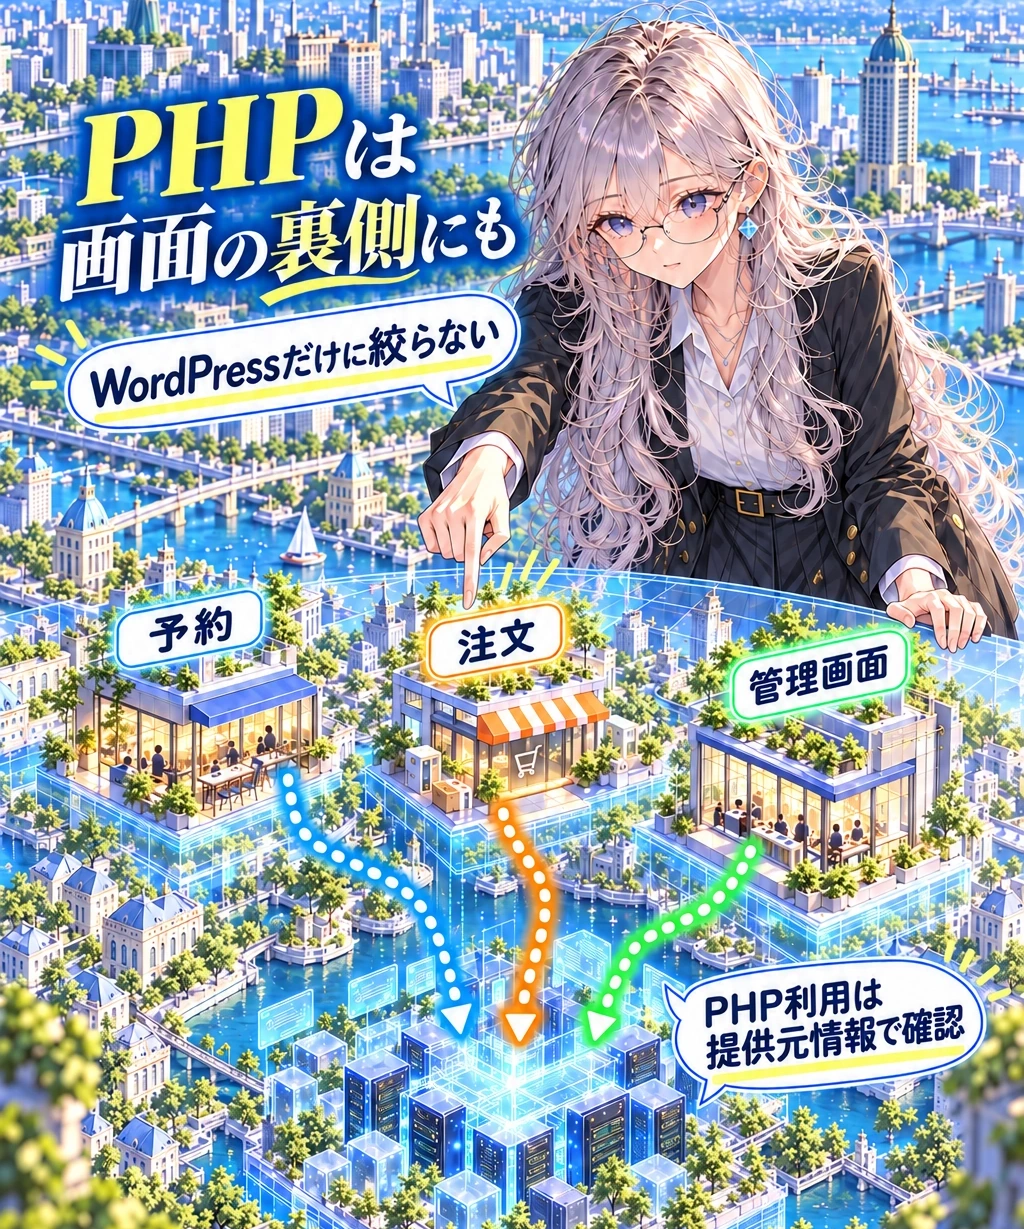
PHPは、サーバー上でプログラムを動かすための言語・実行環境です。ブラウザーに表示される見た目が違っていても、裏側では同じPHPが処理を担っていることがあります。WordPressは、その上で動くアプリケーションの代表例です。
自分との接点を考える時は、製品名を当てるより、「自分が止まると困るWebの入口は何か」を思い出すほうが早いでしょう。個人サイトの問い合わせ、店舗の予約、ECの受注、社内の申請、顧客情報の管理。これらは確認候補となる場面の例であり、その機能を持つすべてのサービスがPHP製という意味ではありません。
実際に、ブログ以外の管理機能にも対応が出ている
さくらのクラウドは10月21日、PHPの脆弱性への対応として「データベース アプライアンス」のWEB UI機能(phpMyAdmin/phpPgAdmin/pgAdmin)の提供を停止すると告知しました。対象外として「データベース クラスタ」も明記しています。
ここで分かるのは、PHP対応の接点がブログ画面の外にもあることです。「さくらのデータベース全体が停止した」「列挙された各ツールがすべてPHP製だ」と読み替えてはいけません。告知された対象サービスと停止機能を、その範囲のまま受け取ります。
IPAも、PHPがWebアプリケーションだけでなく製品やネットワーク機器の内部で使われる場合があると案内しています。ただし、利用中の全製品について内部のPHP利用を一件ずつ調べるよう求めてはいません。分かっている管理対象を棚卸しし、不明な製品は提供元のセキュリティ情報を確認する、という順序です。
出典:さくらのクラウドの対象機能告知、IPAの確認範囲の案内。では、なぜアプリの更新だけでは話が終わらないのでしょうか。
「WordPress更新済み」と「PHP修正済み」は別の確認
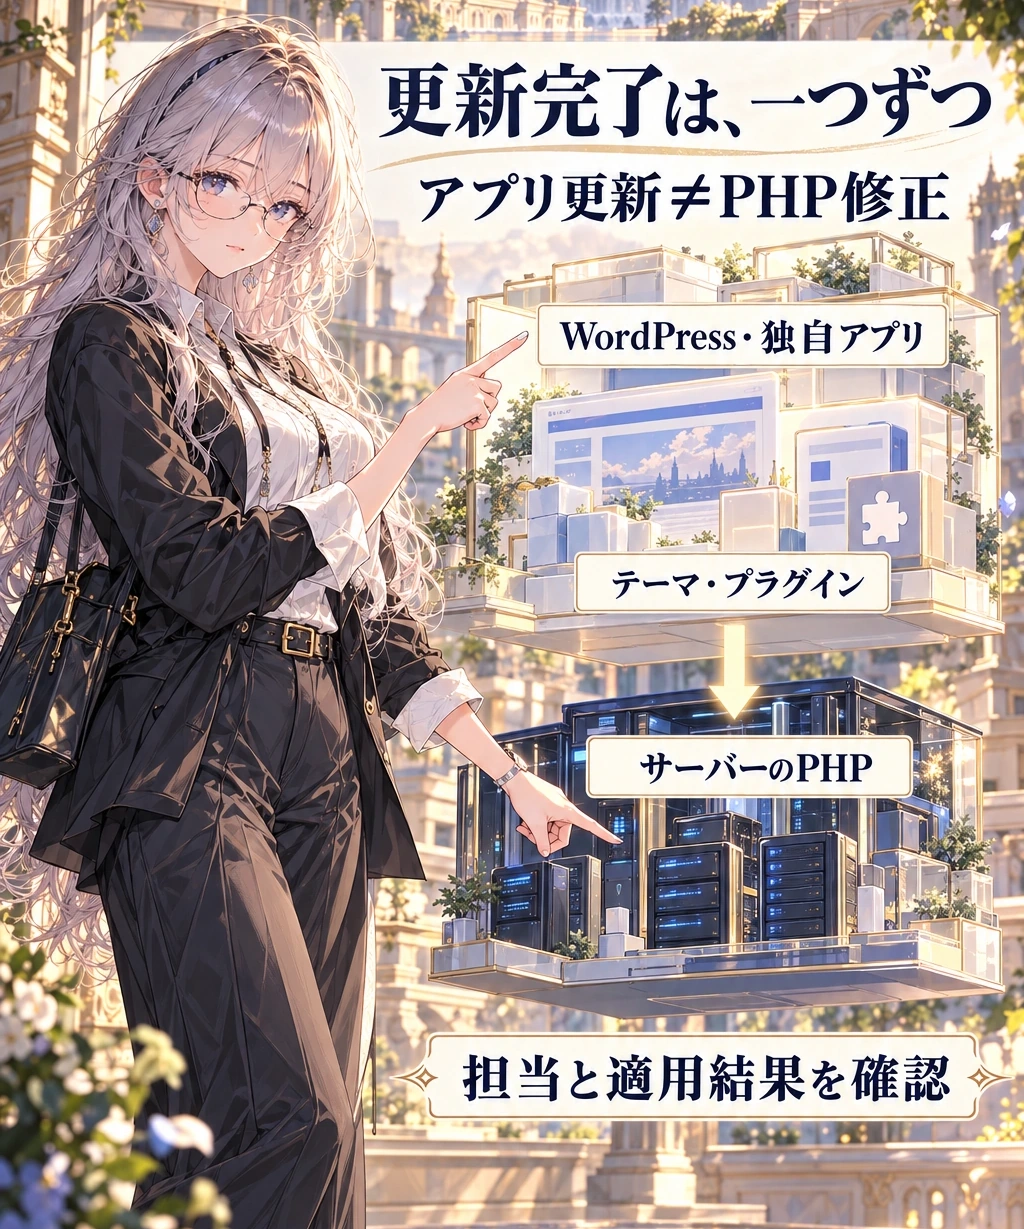
WordPress本体、テーマやプラグイン、サーバーのPHPは、更新する対象も管理する場所も違います。WordPress公式も、PHPのバージョンはホスティング会社がサーバー側で設定し、変更にはホストの設定操作や依頼が必要だと説明しています。
家に例えるなら、WordPressや独自アプリは部屋の設備、PHPはそれを動かす建物側の設備に近いものです。部屋の設備を新しくしたことだけでは、建物側の修理が済んだ証明にはなりません。逆にPHPを修正しても、古いプラグインなど別の問題まで一度に解消されるわけではありません。
ログイン画面があるから大丈夫、でもない
今回の2件はCVE-2026-109618とCVE-2026-109619です。開発元はWebリクエストを処理するPHP環境全般を確認対象とし、PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedを挙げています。「FPMだから関係ない」「WordPressを使っていないから対象外」とは判断できません。
特にmod_phpでは、アプリケーションのコードが動き始める前に、認証なしのリクエストから攻撃が成立する実証経路が示されています。このため、アプリ側のログイン機能や更新通知だけを見て、PHP基盤の安全を判断することはできません。方式ごとに具体的な攻撃条件は異なります。
遠隔コード実行とは、外部からサーバー上で意図しないコードを動かされる可能性がある、ということです。結果として起こり得る改ざんや情報への影響は、サーバーの権限や構成にも左右されます。本記事は、読者のサイトで侵害が起きたことを示すものではありません。
出典:WordPress公式のPHP更新案内、PHP公式の緊急告知、CVE-2026-109618の開発元情報、CVE-2026-109619の開発元情報。次に必要なのは、実際に動いている環境が修正済みかの確認です。
修正版は4系列。番号だけでなく、提供元の修正情報も見る
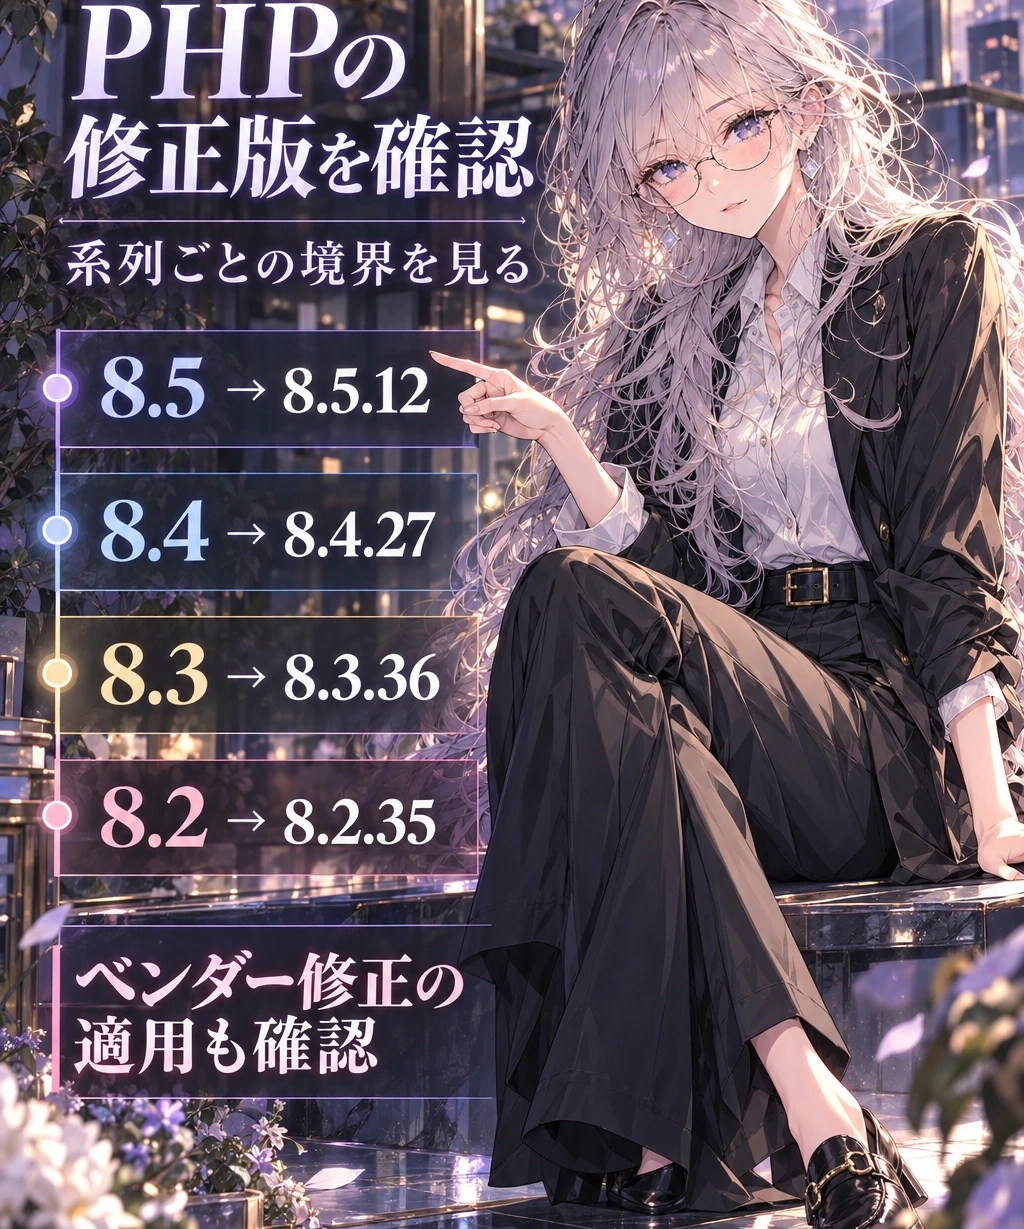
PHP開発元が公開した修正版は次のとおりです。同じ系列の修正版より前の環境を使っている場合は、提供元が今回の修正を適用しているかを確認してください。これは今回の2件に対する修正の境界であり、サイト全体の安全認定ではありません。
| 利用系列 | 修正版 |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Linuxディストリビューションや長期サポート事業者が、独自のパッケージへ修正を取り込む場合もあります。いわゆるバックポートです。その場合は、見た目のPHP番号だけで「未修正」と決めず、提供元のセキュリティ情報とパッケージの修正履歴を確認します。単に「古く見えるが大丈夫だろう」と推測することとも違います。
PHP 8.1以前は、今回の対応と移行計画を分ける
PHP 8.1以前は、PHPプロジェクトの通常の更新サポートを終了しています。今回、7.4・8.0・8.1向けに最小限のソース修正も公開されていますが、公式の長期サポートが復活したという意味ではありません。自分で適用できる環境か、ベンダーが修正を提供するか、サポート中の系列へ移行するかを管理者と確認します。
またPHP 8.2のセキュリティサポート期限は2026年12月31日です。8.2.35へ更新して今回の修正を適用することと、その後も保守できる系列へ移る計画は別々に必要です。緊急対応を、互換性を確認しない大幅な系列変更と一緒にしてしまわないようにします。
出典:CERT-EUの対象系列・修正版案内、PHP公式のサポート期間。自分のバージョンが分からない場合も、担当者を決めるところから進められます。
自分で運営・外注・サービス利用。立場ごとに、聞く相手を分ける
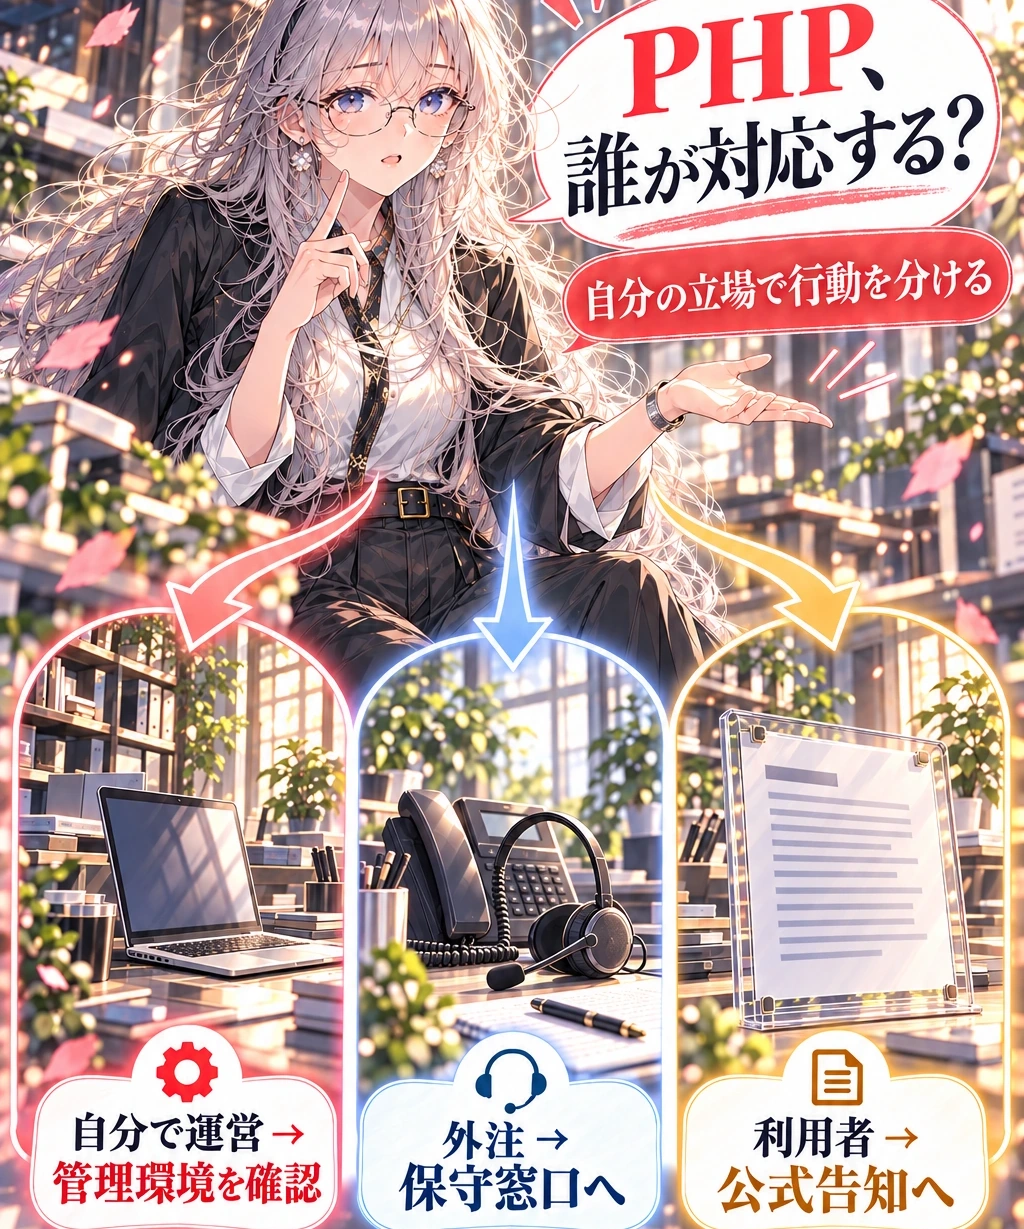
「PHPを確認してください」とだけ言われても、普段サーバーを触らない人は動けません。大切なのは、すべてを自分で直すことではなく、誰がPHPを管理し、何をもって修正完了とするかを確かめることです。
| 自分の立場 | 最初に確認する相手・場所 | 確認する内容 |
|---|---|---|
| 自分でサイトやサーバーを管理 | ホスト管理画面、利用中パッケージ、運用担当 | Webを処理するPHPの系列・修正適用・稼働環境への反映 |
| 制作会社や保守会社へ外注 | 保守窓口、契約先の担当者 | 対象のURLやシステム、対応主体、修正予定、完了後の確認結果 |
| EC・予約・業務サービスの利用者 | 提供元の公式お知らせ、管理者向け通知 | 対象サービス・機能、自分に必要な操作、停止や復旧の案内 |
例えば、店舗の予約サイトを外注しているなら、「WordPressは更新しましたか」だけでは足りません。「この予約サイトのWeb処理にPHPを使っているか。今回の2件は対象か。PHPまたはベンダー修正の適用は誰が行い、いつ完了を確認するか」と尋ねると、対象と担当を切り分けられます。
自分がWordPress管理者なら、「ツール」内の「サイトヘルス」の情報画面は、サーバー環境を確認する入口になります。ただし、そこは設定を変更する画面ではありません。一般的なヘルスチェックの表示だけで今回のCVE修正を確認したつもりにならず、ホストの更新情報と照合してください。画面の名称や権限によって、確認できる範囲は異なります。
レンタルサーバーの契約がある場合も、すべての対応が利用者任せとは限りません。さくらは今回、PHPバージョンアップの緊急メンテナンスを告知しています。一方、その告知があることだけで、自分の契約や全社の全環境で対応完了したとは判断できません。契約サービスの対象範囲と最新の作業状況を確認しましょう。
出典:WordPress公式のサイトヘルス情報画面、さくらの緊急メンテナンス告知。修正を担当する人が分かったら、「急ぐ」と「動作確認」を両立させます。
急いで更新し、動いている環境まで確認する
復元できる準備を確認
バックアップの保存時点と復元を担当する人を記録する。互換性が不明ならホストや開発元へ確認する。
止まると困る機能を選ぶ
予約完了、注文、管理ログインなど自分の主要処理を選ぶ。実取引を起こさない正式なテスト手順を使う。
稼働環境への反映を記録
Web処理用PHPの修正適用と、主要機能の確認結果を担当者と共有する。
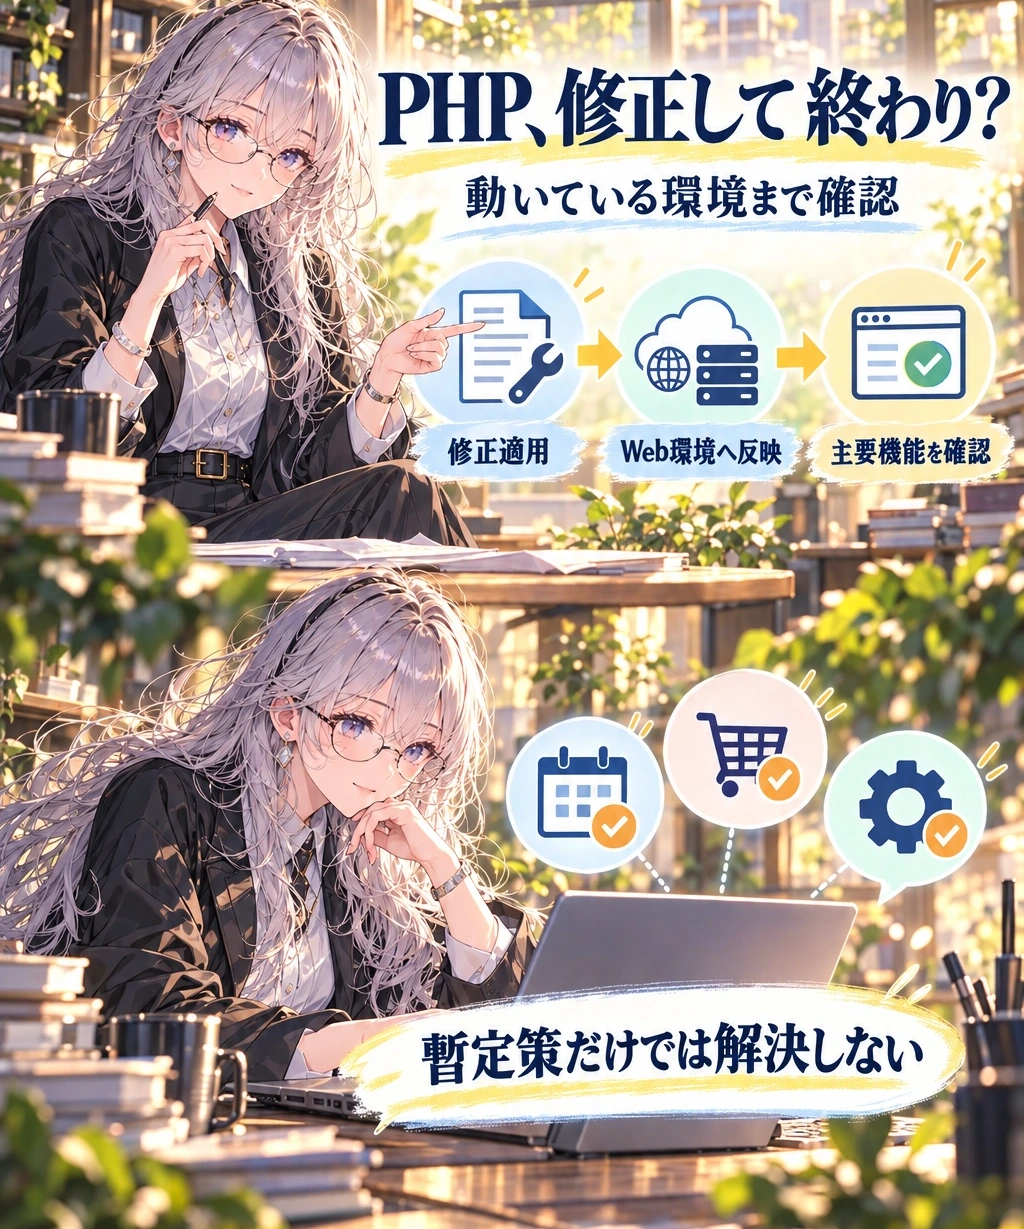
開発元は速やかな更新を強く推奨しています。まず、対応する修正を管理者が適用できる状態にすることが優先です。そのうえで、バックアップ、復元方法、利用中アプリとの互換性、更新後の主要機能を短くても確認します。WordPress公式もPHP変更前のバックアップや互換性確認、問題がある場合の開発者・ホストへの相談を案内しています。
サイトのトップページが表示されたことだけでは、予約完了、注文、管理画面へのログイン、通知メールなどが動くとは限りません。自分のサービスで止まると困る処理を決め、更新前後で確認します。実際の注文や外部送信を伴う検証は、各サービスのテスト機能や管理手順に従ってください。
また、コマンドライン用PHPとWeb処理用PHPを分けて使っている環境もあります。管理者は一つの表示だけで終えず、実際のWeb処理が修正済みの環境へ切り替わったか、必要なプロセス更新まで終わったかを確認します。これは本記事の運用上の確認観点であり、全環境に共通するコマンドを示すものではありません。
WAFや設定変更は、修正版の代わりにならない
PHP公式は暫定的な露出低減策も案内していますが、それだけでは安全にならず、完全な解決は更新だとしています。設定を一部変える手順だけがSNSで流れてきても、自分の構成に当てはまるとは限りません。非専門の利用者が設定値をそのままコピーするのではなく、管理者が公式情報に照らして判断してください。
直ちに修正できない場合、CERT-EUは、修正を適用・検証するまでインターネット向けアプリを公開ネットワークから隔離することも検討するよう勧告しています。停止が業務に与える影響と、公開を続けるリスクを責任者が判断する必要があります。「互換性を調べるので、期限を決めず公開したまま待つ」で終わらせないことが重要です。
出典:WordPress公式の更新準備、CERT-EUの更新・隔離に関する勧告。ここまでが運営側の対応です。利用者には、別の行動が必要になります。
利用者は「全部危険」と決めず、公式情報と必要な操作を確認する
サービスを使うだけの立場では、内部のPHPを自分で更新できません。仕事や生活で止まると困るサービスについて、公式のお知らせや管理者宛て通知を確認し、利用者に求められている操作があるかを見ます。提供元が対応中・対象外・一部停止などを案内している場合は、そのサービスと機能の範囲で受け取ります。
「PHPを使っているか分からない」ことは、「被害に遭った」ことの証拠ではありません。今回のニュースだけを理由に、使っている全サービスのパスワード変更や解約が一律に必要とも言えません。侵害に関する個別通知や提供元からの指示が出た場合は、その内容に応じて対応します。
一方で、自社や店舗で使う重要なサービスの担当窓口が分からないなら、今回を機に連絡先を控えておく価値があります。自分で設定を変える権限がなくても、「何が止まると困るか」「誰へ確認するか」を把握することはできます。
今回の対応を終えた後に、サービスのアカウント管理や日常の備えも整理したい場合は、セキュリティの関連記事を確認できます。PHPの緊急修正と、普段の管理は別の課題として進めましょう。
今回、自分事として見るべきなのは、PHPという言葉を知っていたかどうかではありません。注文が入る場所、予約を受ける場所、顧客や仕事の情報を扱う場所について、基盤の更新を誰が担っているかです。WordPressの更新完了は一つの確認。PHPの修正適用も、別の確認として残しましょう。
今日の最初の一手は、自分が管理するWeb資産を挙げ、外注先には今回の2件への対応を尋ね、利用者としては提供元の公式情報を確認すること。影響範囲は広く捉え、判断と行動は自分の管理範囲まで具体化する。それが、必要な緊急対応を取りこぼさず、不要な混乱も増やさない進め方です。
確認資料と記事の範囲
2026年10月22日確認。個別サイトの診断、侵入テスト、自社環境のPHP更新、各サービスの対応完了確認は実施していません。IPA資料は公開前の事前告知として扱い、修正版の情報は公開後のPHP開発元・CERT-EUを優先しています。イラストは仕組みの説明で、公式画面・実測・被害の証拠ではありません。