焼肉きんぐ1079万件漏えいで考える「会員アプリ断捨離」|アプリ削除だけでは足りない
結論:今回の焼肉きんぐ公式アプリの漏えいで、ログインパスワードやクレジットカード情報は対象外です。だから「今すぐ全パスワードを変える事件」とは性質が違います。
一方で、氏名・メールアドレス・電話番号の組み合わせは漏えいしました。怖がりすぎる必要はありませんが、フィッシングやSMS、電話のなりすましを個人化する材料にはなります。
今回を機に見直したいのは、焼肉きんぐだけではなく「自分の本名・メインメール・電話番号を何社の会員アプリに預けているか」です。使わないアプリは、端末から消すだけではなく、不要ならアカウント削除・退会まで確認するのが実務的です。
焼肉きんぐで何が漏れ、何が漏れていないのか
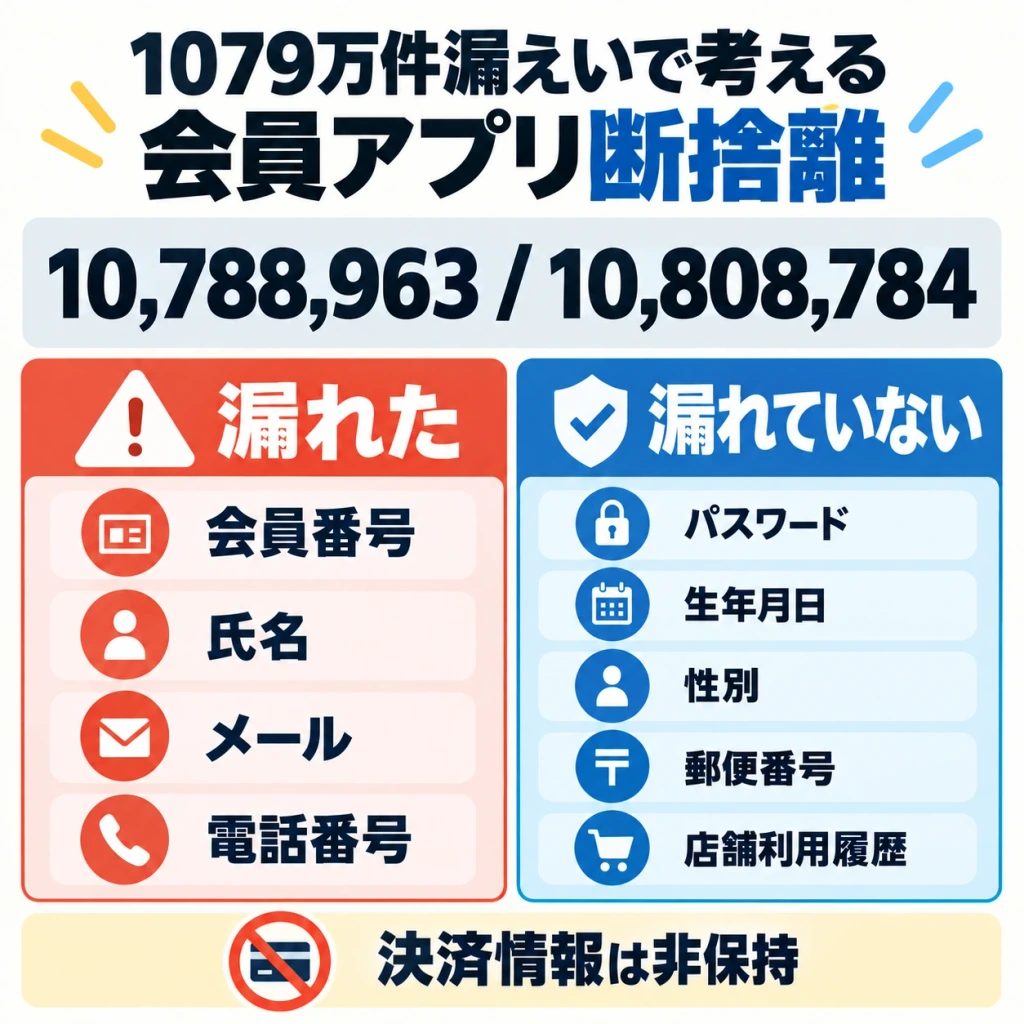
- 登録件数
- 10,808,784件
- 漏えい確認
- 10,788,963件(約99.82%)
- 漏えい
- 会員番号・氏名・メール・電話番号
- 漏えい対象外
- パスワード・生年月日・性別・郵便番号・店舗利用履歴。決済情報は非保持
物語コーポレーションは2026年10月5日、焼肉きんぐ公式アプリの会員管理システムが第三者から不正アクセスを受けたと公表しました。
登録10,808,784件のうち、漏えいが確認された会員情報は10,788,963件です。計算すると約99.82%にあたります。
漏えいしたのは、会員番号、氏名(アプリ登録名)、メールアドレス、電話番号です。
一方で、ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴は漏えい対象ではないと説明されています。クレジットカード等の決済情報は、そもそも同社では保持していません。
公表時点では、漏えい情報が不特定多数へ公開された事実や、不正利用された事実も確認されていません。
出典:物語コーポレーション「焼肉きんぐ公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び」
パスワード・カードは漏れていない。それでもフィッシングには注意
| 評価 | 今回の整理 | |
|---|---|---|
| 直接ログイン | 限定的 | パスワードは漏えい対象外 |
| 直接決済 | 限定的 | 決済情報は同社で非保持 |
| フィッシング | 注意 | 氏名・メール・電話番号を使った個人化が可能 |
| 金銭被害 | 未確認 | 漏えいだけで直ちに被害が起きるとは断定しない |
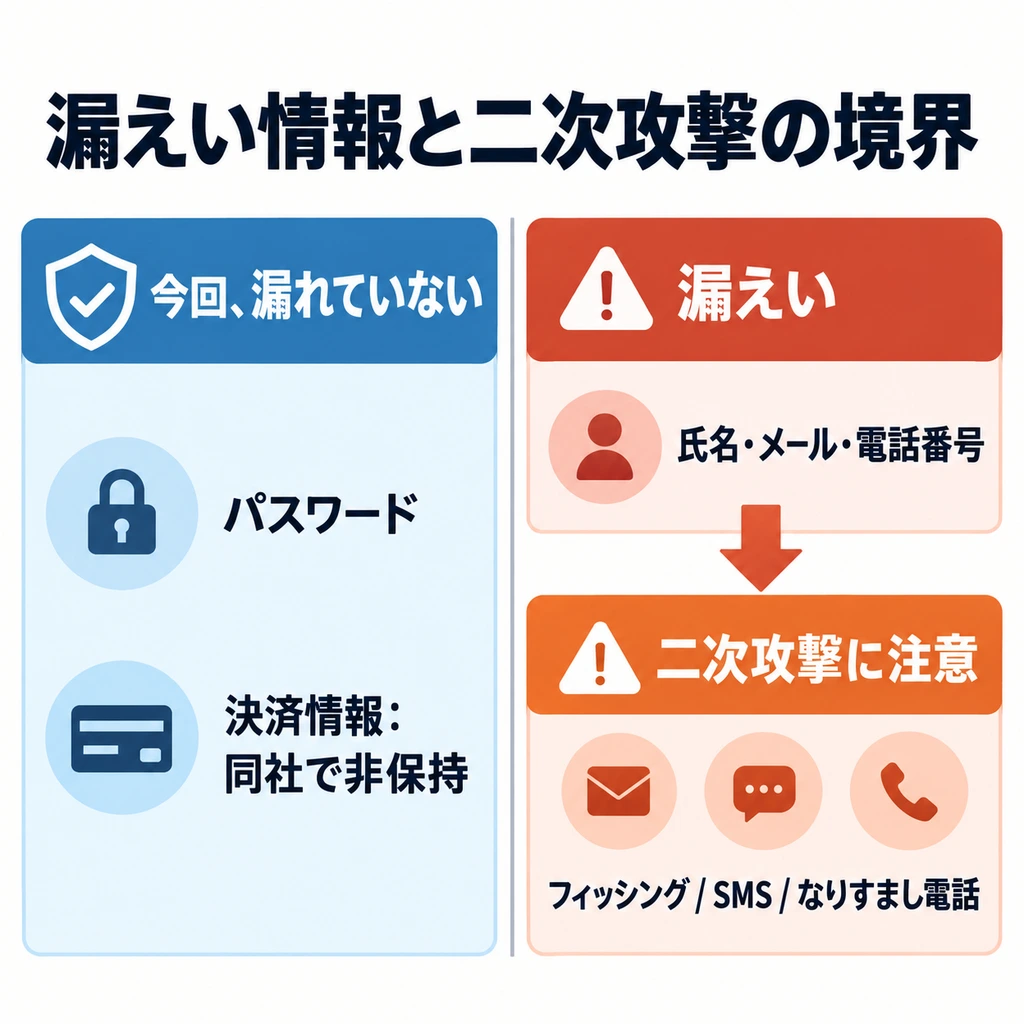
今回の情報だけで、直ちにアカウントを乗っ取られたり、勝手に決済されたりするわけではありません。
ここは重要です。氏名・メール・電話番号の漏えいを、カード番号やパスワードの漏えいと同じ危険度で語るのは過剰です。
ただし、物語コーポレーション自身が、今回の情報を悪用したなりすましメール、フィッシング、SMS、電話への注意を呼びかけています。
攻撃者が「誰に」「どのメールへ」「どの電話番号へ」連絡すればよいかを持っていると、ばらまき型よりも自然な連絡を作りやすくなります。
警察庁も、実在企業をかたるメールやSMSから偽サイトへ誘導し、ID・パスワードや認証情報を盗むフィッシングへの注意を呼びかけています。
つまり今回のリスクは、漏れた情報だけで直接お金を抜かれることより、次の攻撃を自然に見せる材料になることです。
出典:警察庁 フィッシング対策 / 個人情報保護委員会 FAQ
本当の論点は「会員アプリを何個入れているか」ではなく「何社に同じIDを預けているか」
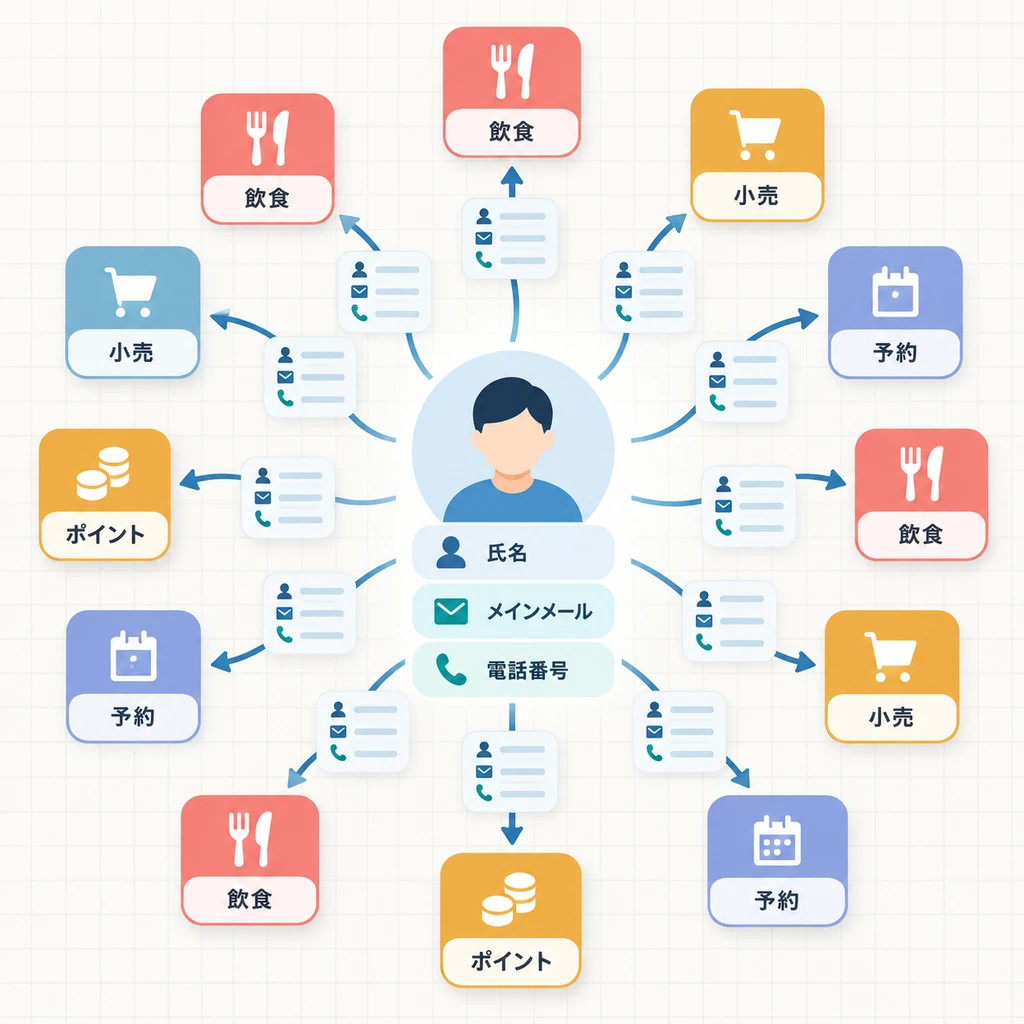
「アプリを20個入れていたら20倍危険」という話ではありません。各社のセキュリティ、保存項目、保持期間、外部委託、利用頻度は違うため、単純な倍率にはできません。
それでも、同じ氏名・メール・電話番号を複数企業へコピーして預ければ、侵害され得る保管先が増えるという構造は残ります。
特にフリーランスや個人事業主は、日常の会員アプリと仕事の連絡先を混ぜていることがあります。
- 取引先と連絡する電話番号を、飲食店や小売の会員アプリにも登録している
- Google・Microsoft・会計SaaSの復旧用メールを、店舗アプリにも使っている
- 重要サービスのログインIDになるメールを、クーポン目的のアプリへ大量登録している
この状態では、ひとつの漏えいが直接業務アカウントを破るわけではなくても、詐欺連絡と仕事の連絡が同じ窓口へ流れ込みます。
関連記事:AIハッカー時代、セキュリティは「見抜く」から「騙されても破られない」へ
アプリを消しても、企業側のアカウントが消えるとは限らない
| 端末から消える | 企業側データ | |
|---|---|---|
| アプリを削除 | はい | 原則そのまま。アカウント削除とは別 |
| アカウント削除/退会 | アプリとは別操作 | 関連データ削除が原則。ただし正当な保持理由がある場合は例外あり |
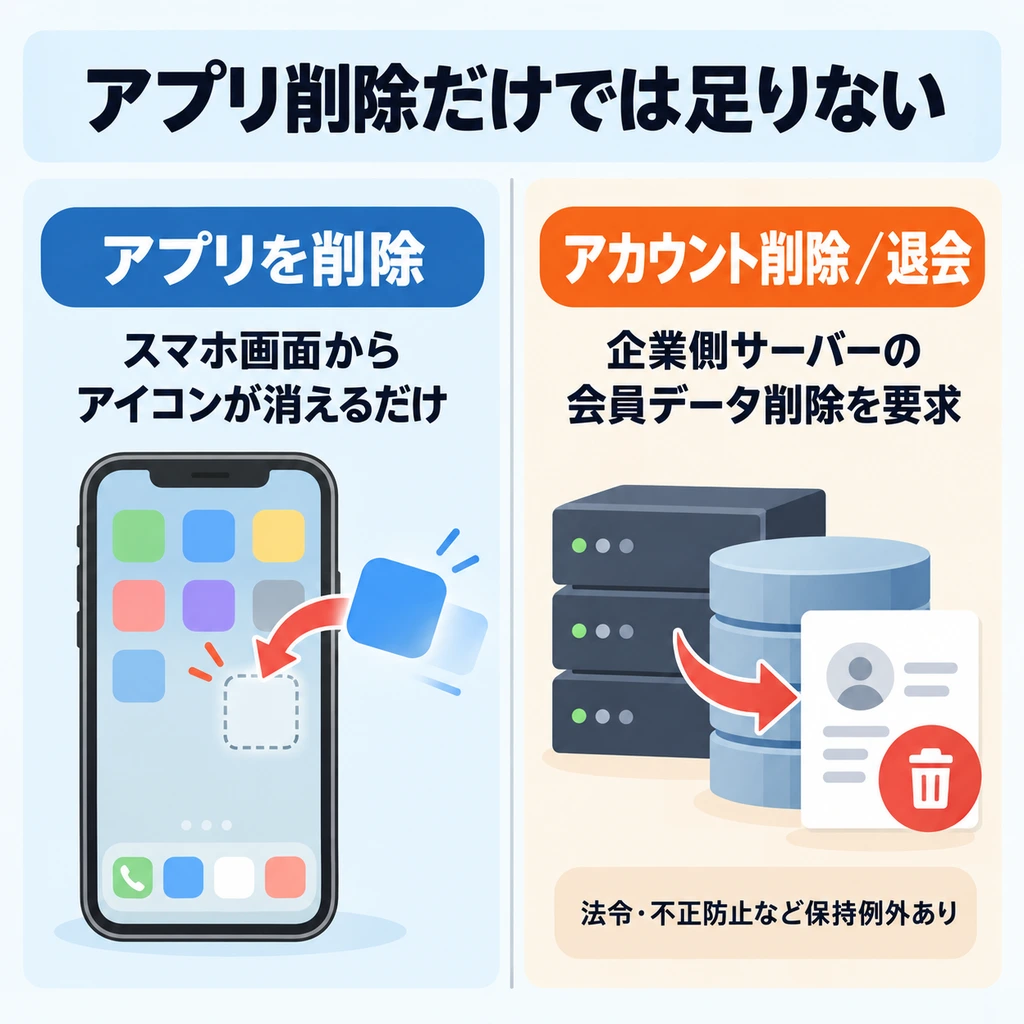
iPhoneやAndroidからアプリをアンインストールする操作と、サービス側の会員アカウントを削除する操作は別です。
Appleは、アカウント作成に対応するアプリへアカウント削除機能の提供を求めています。Google Playも、アプリ内と外部Webの双方からアカウント削除を要求できる経路を求め、削除時には関連ユーザーデータも削除することを原則としています。
ただし、法令、セキュリティ、不正防止などの正当な理由で一部データが保持される場合もあります。焼肉きんぐについても、退会後に通常DBやバックアップから完全削除されるまでの具体的な期間は、公開情報だけでは確認できません。
だから「アプリを消したから終わり」でも、「退会しても必ず残る」でもありません。
不要なサービスは、まず退会・アカウント削除を行い、削除条件や保持方針が公開されていれば確認する。この程度が現実的です。
出典:Apple Developer アカウント削除 / Google Play アカウント削除要件
会員アプリは「アンインストール」ではなく「アカウント棚卸し」で減らす
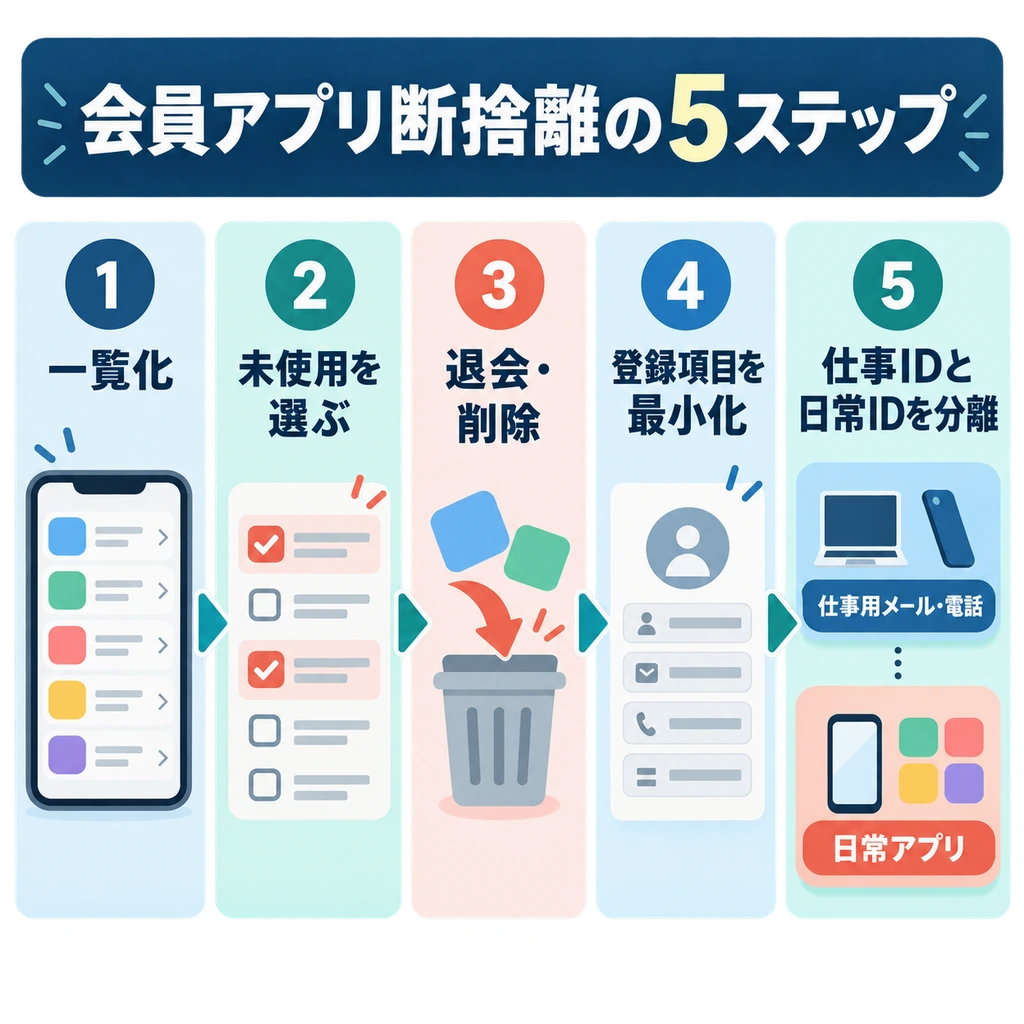
会員・店舗アプリを一覧にする
飲食、小売、レジャー、ポイント、予約系をまとめて棚卸しする
使っていないサービスを選ぶ
アプリの有無だけでなく、会員アカウントが残っているか確認する
不要なら退会・アカウント削除
アンインストールの前に削除リクエストまで進める
残すアプリは登録項目を最小化
任意の住所・生年月日・勤務先などは必要性を見直す
仕事IDと日常IDを分離
重要SaaSの復旧メールや仕事用電話番号を会員アプリへ流用しない
全部の会員アプリを消す必要はありません。よく使うサービスなら、クーポンや予約管理の便益は普通にあります。
減らしたいのは、もう使わないのに自分の情報だけが残っているアカウントです。
- スマホの会員・店舗アプリを一覧にする。 飲食、小売、レジャー、ポイント、予約アプリをまとめて見る。
- 半年〜1年使っていないものを候補にする。 アイコンを消す前に、アカウントの有無を確認する。
- 不要なら退会・アカウント削除を行う。 削除リクエストの経路がある場合はそこまで進める。
- 残すアプリは登録項目を最小化する。 任意の住所、生年月日、勤務先などは、本当に必要かを見直す。
- 連絡先を分離する。 可能ならサービスごとのメールエイリアスを使い、仕事用の電話番号や重要アカウントの復旧用メールを日常サービスへ流用しない。
Appleの「メールを非公開」は、サービスごとにランダムな転送用メールアドレスを作れるため、実メールアドレスの露出を減らすには有効です。ただし氏名や電話番号まで隠すものではありません。
フリーランスは「仕事用番号を増やす」より先に、日常アプリへ仕事IDを渡さない
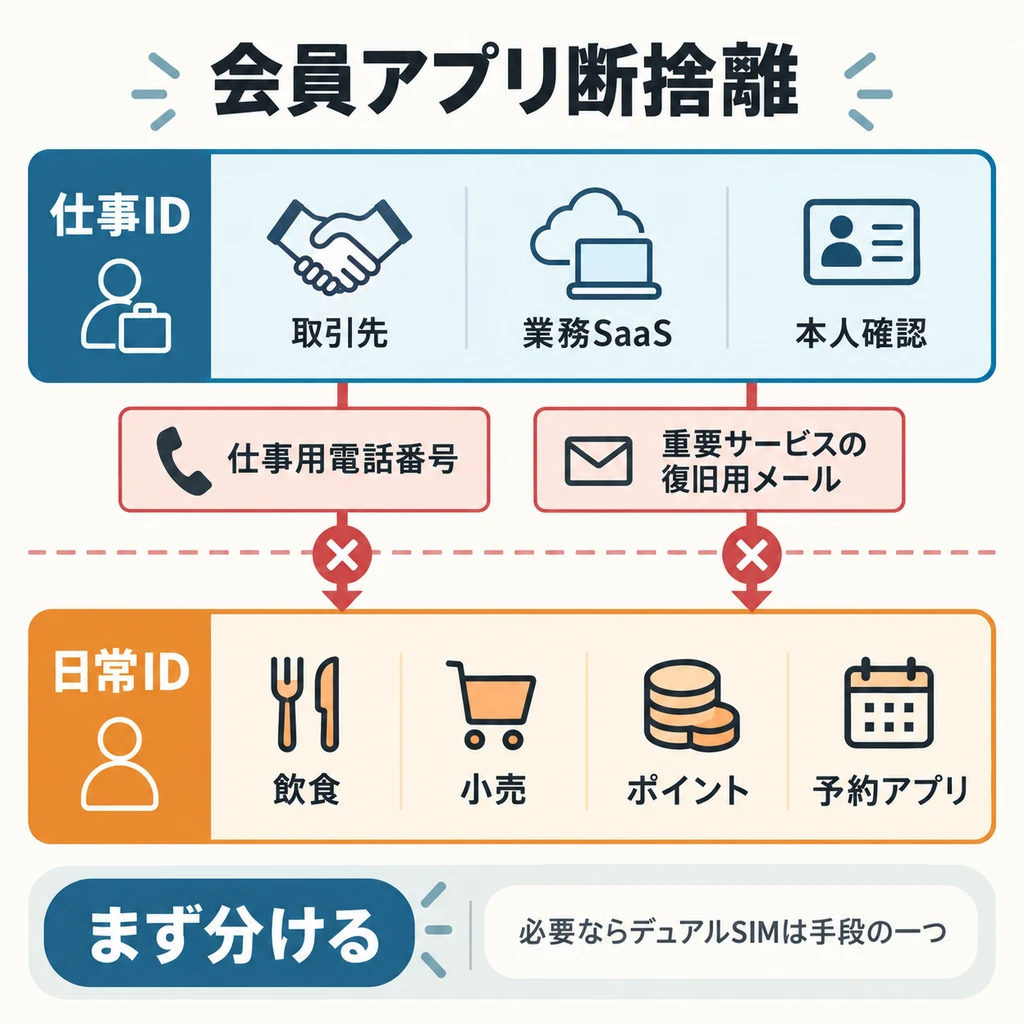
今回のニュースだけを理由に、追加eSIMや2回線目を契約する必要はありません。
ただ、もともと仕事用番号を分けている人なら、その番号を飲食店や小売の会員アプリへ登録しない運用は合理的です。
仕事用番号は取引先・業務サービス・本人確認などに絞り、日常の会員サービスは私用番号や別メールへ寄せる。こうすると、どこか一社で漏えいしても、仕事の連絡先と詐欺連絡が混ざりにくくなります。
eSIMやデュアルSIMの価値は「安い2回線目」だけではありません。連絡先と認証経路を分ける道具としても使えます。
関連記事:フリーランスの仕事用番号はeSIMで足す|デュアルSIM運用の判断軸
関連記事:タイムズカー情報漏えいで免許証画像が流出|SIM不正契約より先に塞ぐべき入口
Noa's View:無料クーポンが悪いのではなく、「使っていないアカウントを残す理由」が薄い
会員アプリは便利です。予約もクーポンもポイントも、使う人には価値があります。
ただ、無料クーポンのために登録したアプリを何年も使わず、アカウントだけ残しているなら、その保管先を持ち続けるメリットはほとんどありません。
今回の焼肉きんぐの件で面白いのは、「パスワードもカード番号も漏れていないのに、なぜ気をつける必要があるのか」を考えさせられることです。
答えは、セキュリティがパスワードだけの話ではないからです。
誰の情報が、どの会社に、どの連絡先セットで保存されているか。 ここまで含めて自分のデジタル生活を棚卸しする時代になっています。
全アプリを捨てる必要はありません。使うものは残す。使わないアカウントだけ消す。仕事のIDは日常アプリへ渡しすぎない。この3つで十分です。