AIハッカー時代、セキュリティは「見抜く」から「騙されても破られない」へ|フリーランスの防衛設計2026
AIで攻撃が急に“魔法”になったわけではありません。変わったのは、偵察、文章生成、脆弱性探索、資格情報の収集を回す速度とコストです。
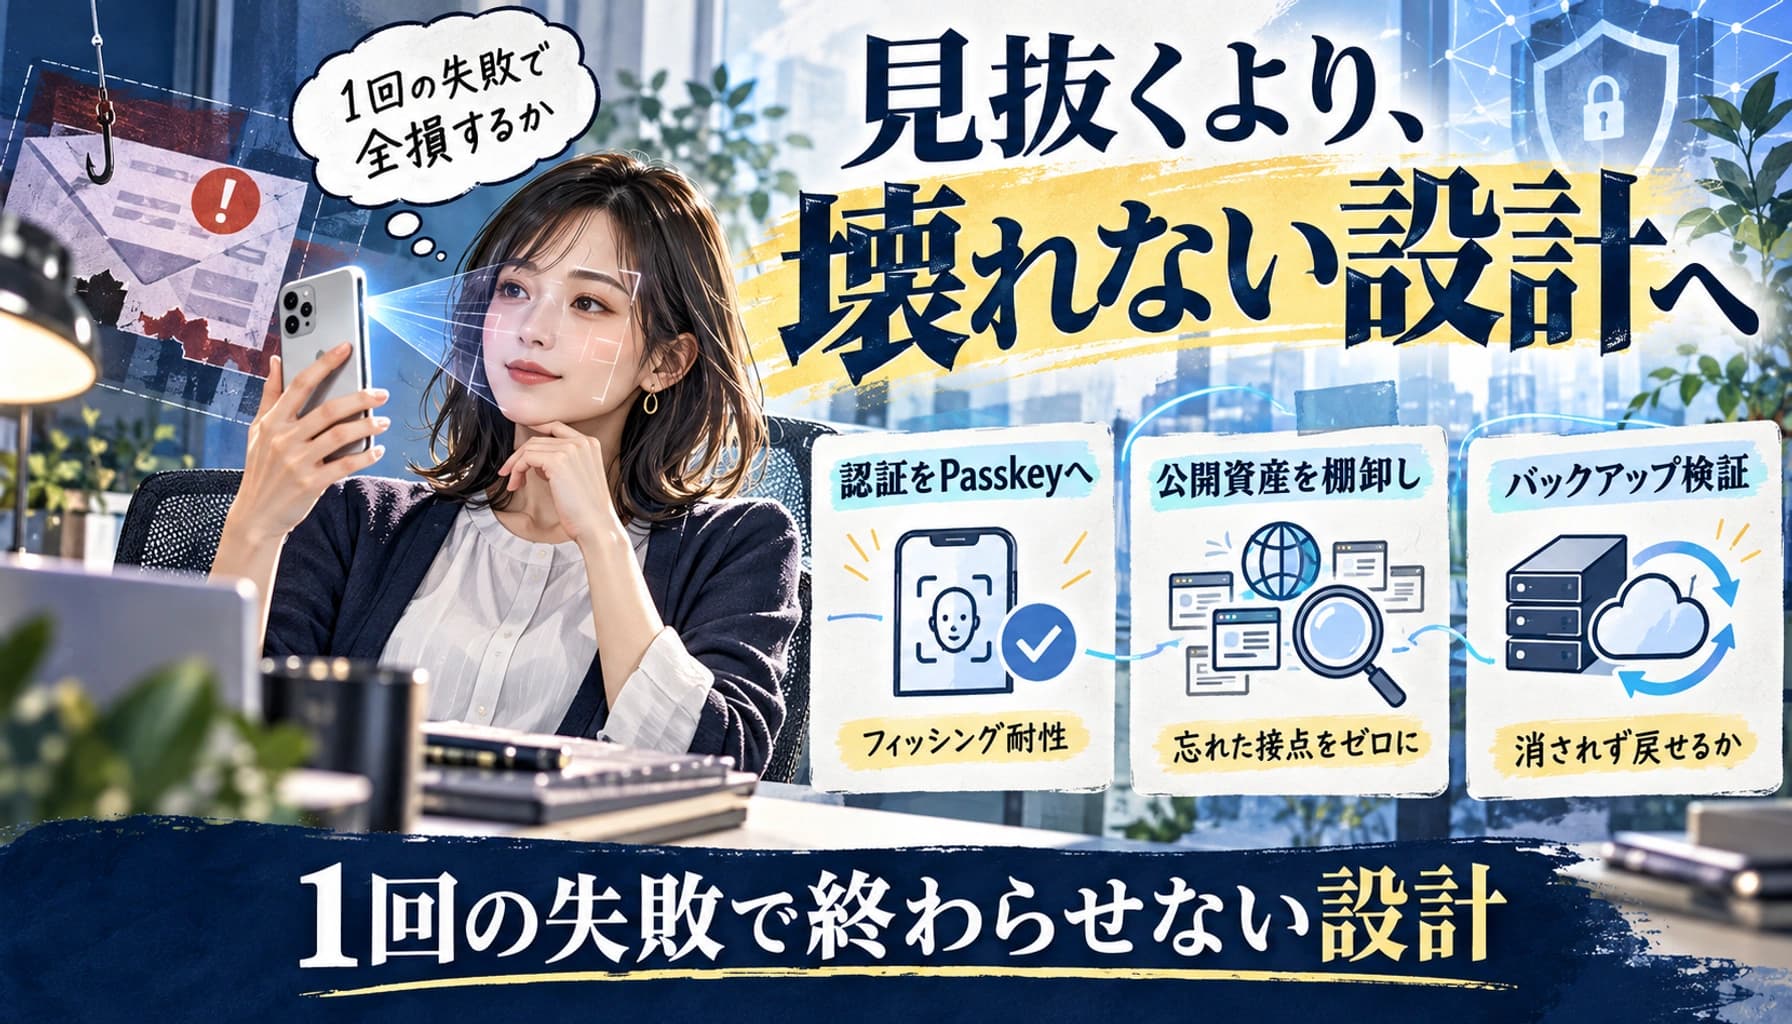
2026年の一次情報を追うと、フリーランスが先にやるべきことは「AI詐欺を100%見抜く訓練」ではありません。1回だまされても、メール・銀行・クラウド・顧客データまで連鎖して奪われない構造を作ることです。
この記事では、専任のセキュリティ担当を持たない個人事業主を前提に、今日から実装できる順番まで落とし込みます。
AIは攻撃を万能化したのではなく、速く安くした
- AIの変化
- 偵察・個別化・自動化を高速化
- 初期侵入
- user execution 30%
- Microsoft観測
- 正規資格情報
- valid accounts 20%
- Microsoft観測
Google/Mandiantは、攻撃者によるAI利用が単純なプロンプト利用から、複数工程を自動化するエージェント型ワークフローへ進んでいると報告しています。2026年Q2には、侵害したクラウド環境から6時間以内に、大量の資格情報を集めるキャンペーンを組み上げた事例も確認されました。
一方で、M-Trends 2026は重要な反証も示しています。2025年の多くの成功侵害は、AIそのものではなく、従来からある人的・システム上の弱点に依存していました。Microsoftの2026年レポートでも、観測された初期侵入の30%がuser execution、20%がvalid accountsです。
出典:Google/Mandiant「M-Trends 2026」 / Microsoft Digital Defense Report 2026
つまり「AIだから未知の防御製品が必要」ではありません。AIによって攻撃側の試行回数が増えるほど、認証・更新・公開資産・バックアップといった基本設計の穴が効いてきます。
「怪しいメールを見抜く」を最後の防壁にしない
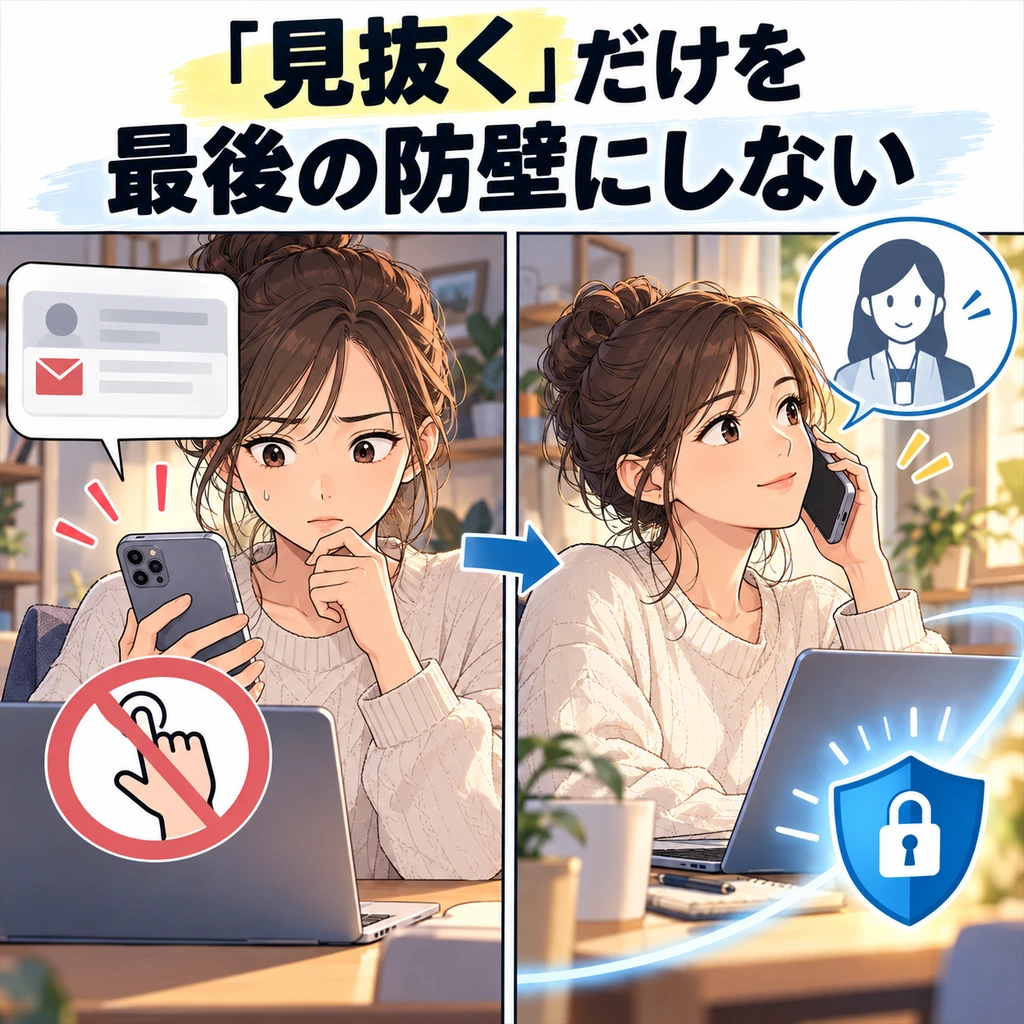
教育は必要です。ただし、見抜けることを前提に業務を組むのは危険です。攻撃はメールだけではありません。M-Trends 2026ではvoice phishingも主要な初期侵入ベクトルとして扱われ、Microsoftは正規画面や偽エラーを利用し、ユーザー自身にコマンドを実行させるClickFix系の攻撃を大規模に観測しています。
出典:Google/Mandiant「M-Trends 2026」 / Microsoft Security Blog「ClickFix / CrashFix」
請求先変更、振込先変更、MFAリセット、重要なアカウント変更は、届いたメールやチャットへの返信だけで確定しない。既知の電話番号や別チャネルで確認する。この一手間は、AIが文章や音声を自然にしても残る防壁です。
最優先は、メールと基幹アカウントをPasskey/FIDOへ移す
- Passkey / FIDOに対応している重要アカウントから優先して移行
- Passkey / FIDOに未対応TOTPや番号一致など利用可能な強い方式を選ぶ
- SMSしか選べない最後の選択肢として使い、回復経路を分離
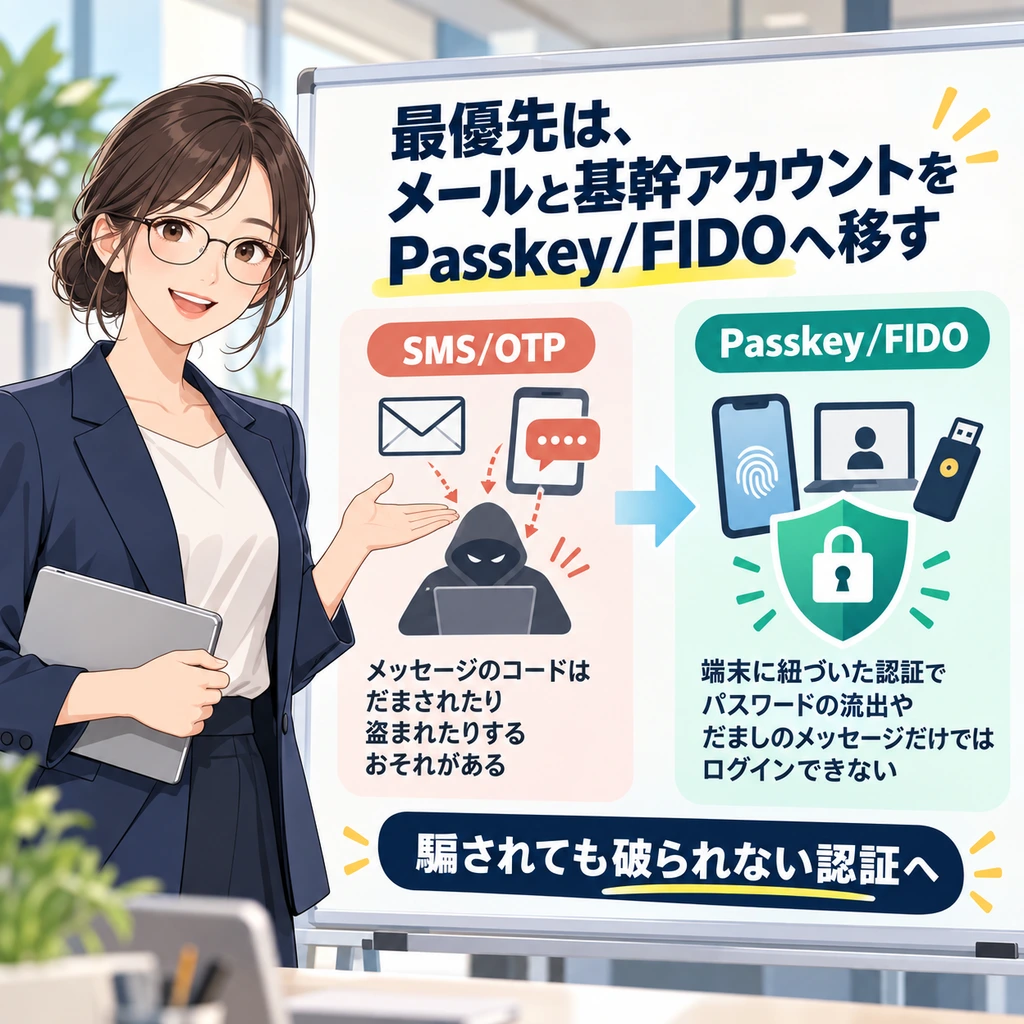
「MFAを入れているから大丈夫」では、方式の違いを見落とします。
NIST SP 800-63B-4は、ユーザーが手入力するOTPやout-of-band codeをフィッシング耐性認証とは扱っていません。一方、WebAuthn/FIDO2は正しいドメインへ暗号学的に結び付くため、フィッシング耐性認証の代表例として挙げられています。
出典:NIST SP 800-63B-4 / CISA「Require Multifactor Authentication」
最初に変えるなら、メール、Apple/Google/Microsoft、銀行・証券、会計や主要SaaS、GitHubなど、奪われると他のアカウントまで復旧される入口です。回復コードも同じスマホだけに保存しないでください。
自分でも忘れている公開資産を棚卸しする
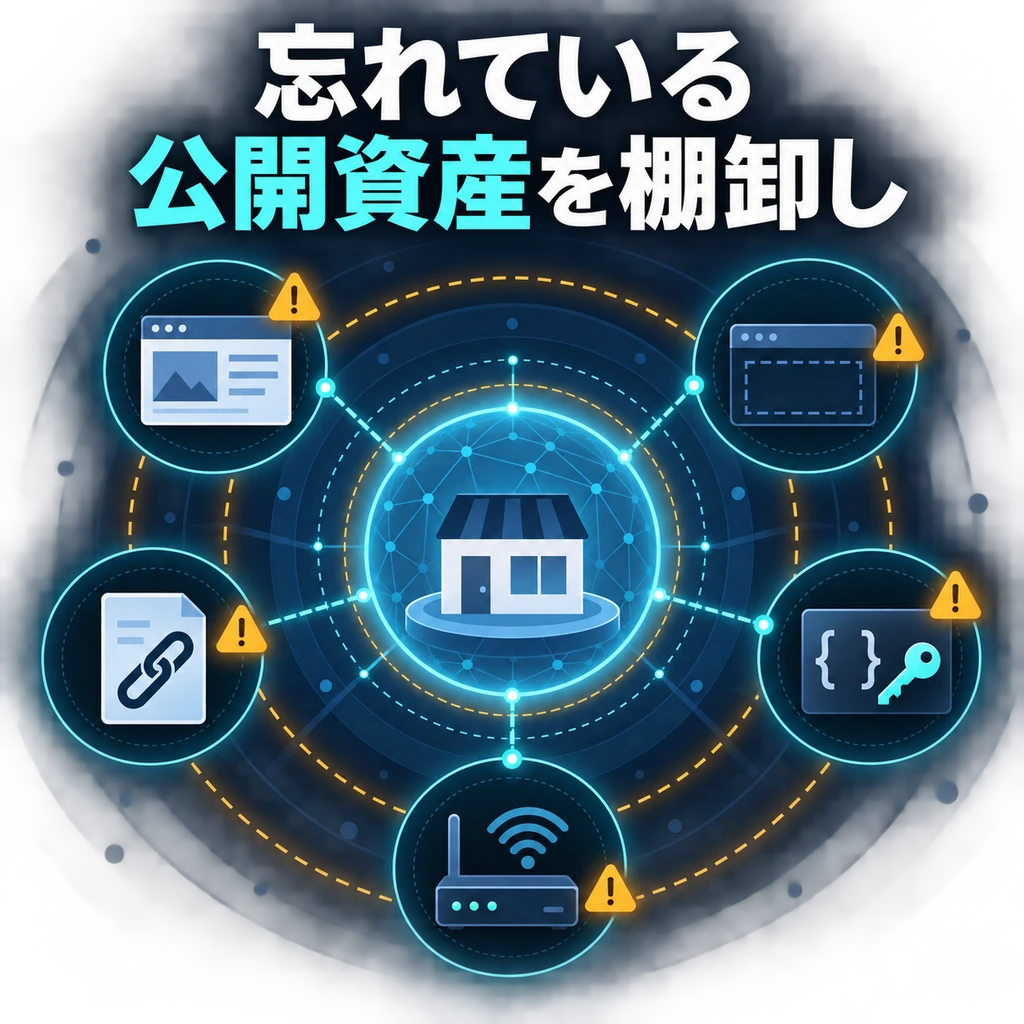
IPAが2026年に実施した中小企業126社へのASM診断では、126社すべてで何らかの脆弱性が検知されました。停止し忘れたデータベース、未使用サブドメイン、公開管理画面など、事業者自身が把握していなかった資産も見つかっています。
フリーランスなら、昔のWordPress、検証環境、Vercelのpreview、GitHubリポジトリ、Supabase、NAS、不要SaaS、公開共有リンク、古いAPIキーまで候補です。「今使っているか」ではなく、外から到達できるものが残っていないかで見直します。
ルーターは「何年使ったか」よりEOLと更新有無で決める
M-Trends 2026はedge/core network devicesを主要な攻撃面として扱っています。交換時期を一律の年数で決める公的な根拠はありません。見るべきなのは、ベンダーサポート、ファームウェア更新、既知の実悪用脆弱性です。
CISAのKnown Exploited Vulnerabilities Catalogには、サポート終了済みルーターの実悪用例もあります。EOLかつ既知悪用がある機器は、設定変更で延命するより交換を優先します。
出典:CISA「Known Exploited Vulnerabilities Catalog」 / Google/Mandiant「M-Trends 2026」
バックアップは「ある」ではなく「消されず戻せる」で確認する
バックアップの3つの落とし穴
- 同じクラウドアカウント内だけにある
- 同じ管理者IDで削除できる
- 復元テストを一度もしていない
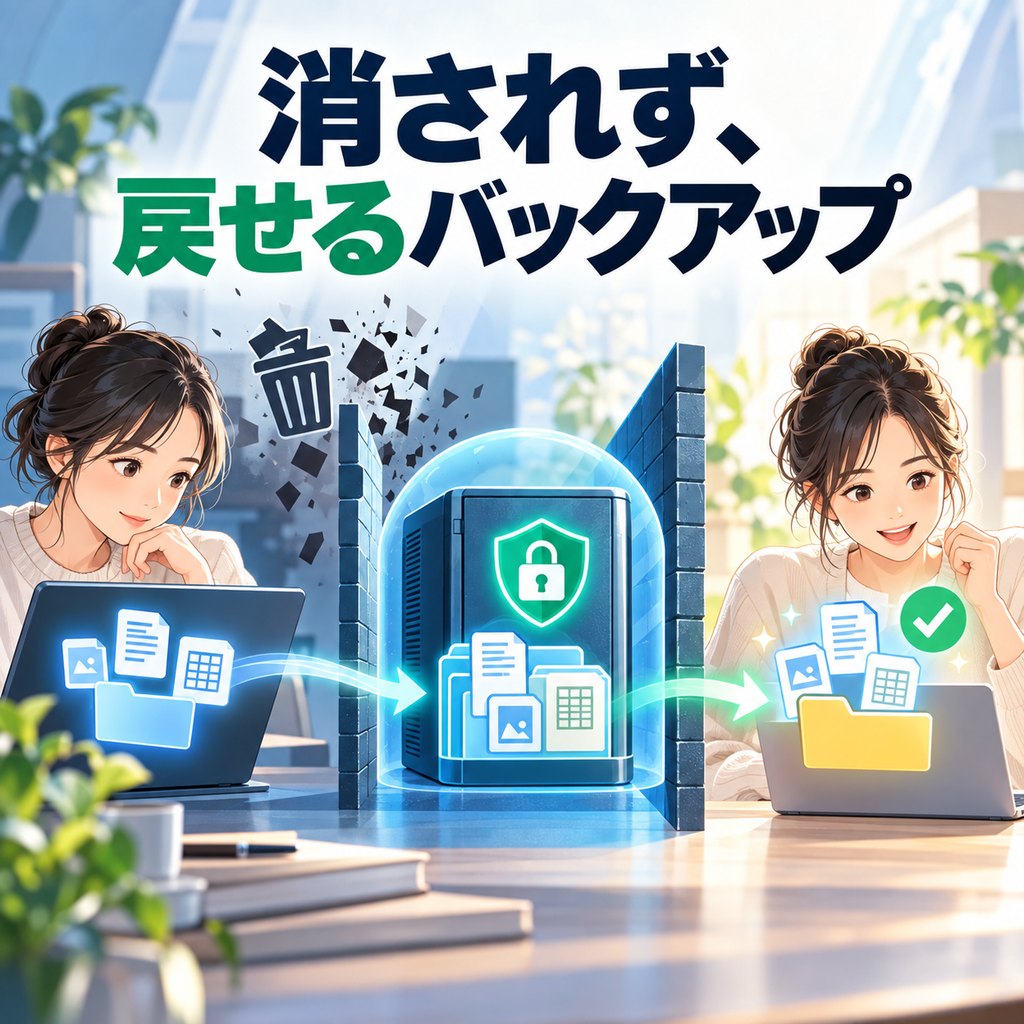
IPAは2026年改訂の中小企業向けガイドで、基本対策にバックアップを追加しました。M-Trends 2026も、攻撃者が本番データだけでなくバックアップや復旧基盤を狙う傾向を指摘しています。
出典:IPA「中小企業の情報セキュリティ対策ガイドライン」 / Google/Mandiant「M-Trends 2026」
同じクラウドアカウント内だけにある、同じ管理者IDで削除できる、復元したことがない。この3つのどれかに当てはまるなら、バックアップがあっても復旧設計としては弱い状態です。重要データは、本番と権限や保管先を分け、実際に1回戻せるか確認します。
AI CLIや開発ツールには「読ませていい秘密」だけを置く
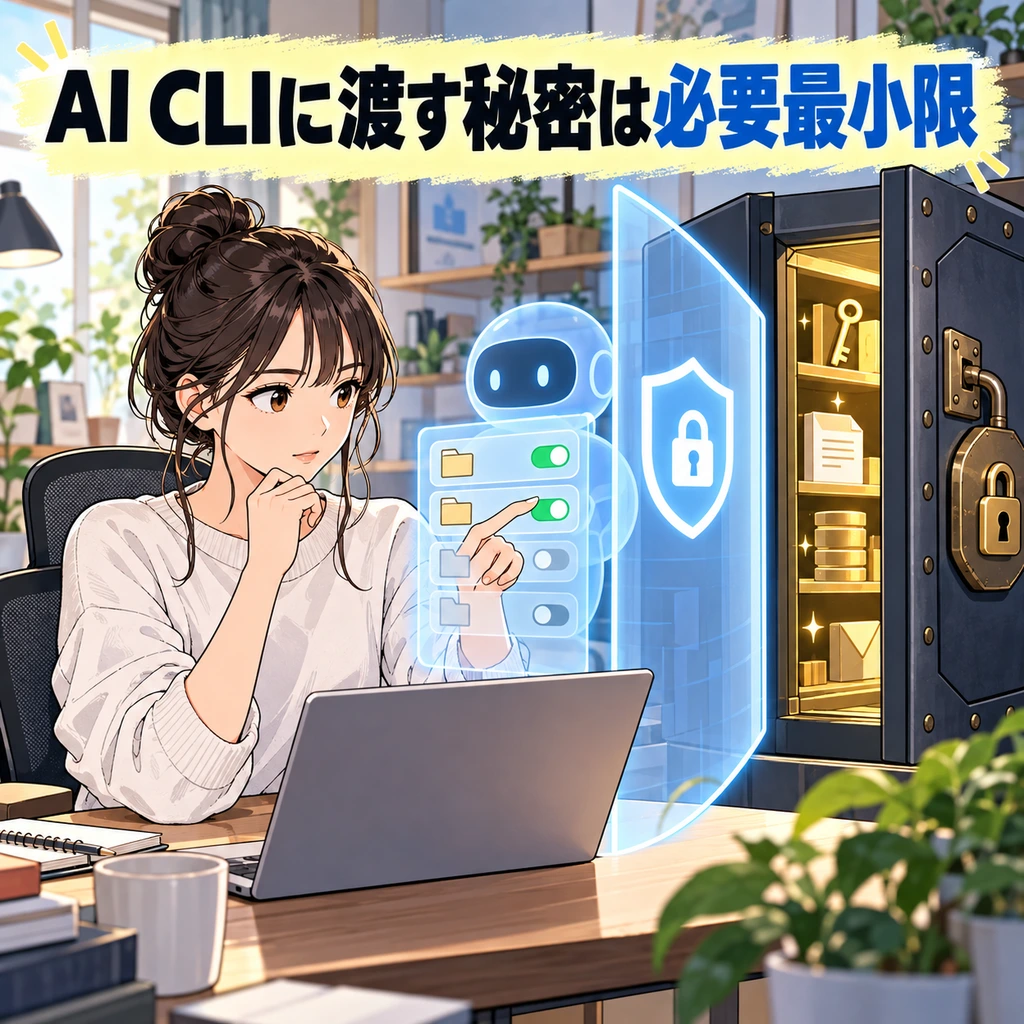
Google GTIGは、QUIETVAULTというcredential stealerが感染端末上のAI CLIを利用し、設定ファイルやGitHub/NPMトークンなどの秘密情報を探索した事例を報告しています。
出典:Google Threat Intelligence Group「Threat actor usage of AI tools」
重要なのはAI CLIそのものを恐れることではなく、開発ツールが読める範囲に何を置くかです。不要なAPIキーを消す、権限を絞る、管理者権限を普段使いしない、高リスクな検証環境を仕事環境と分ける。従来の最小権限がそのまま効きます。
今日・今週・今月で最低防衛ラインを作る
今日
Passkey、回復コード分離、自動更新、不要SaaS/APIキー、ルーターを確認
今週
独立バックアップと復元テスト、別経路確認、secret/tokenを棚卸し
今月
外部公開資産を閉じ、インシデント時の連絡・復旧手順を残す
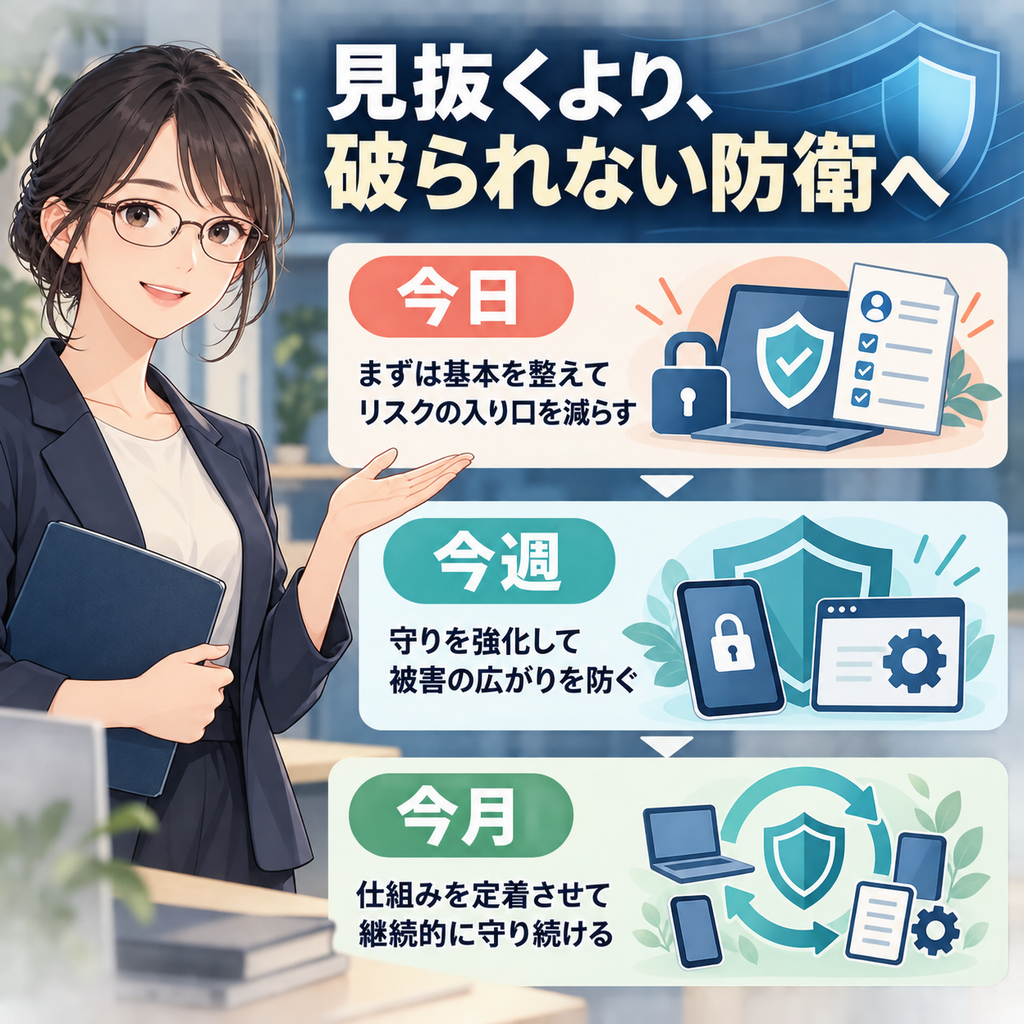
今日やるなら、最重要アカウントのPasskeyを有効化し、回復コードを端末外へ分離します。OS・ブラウザ・アプリの自動更新を確認し、不要なSaaS、共有リンク、APIキーを削除。自宅ルーターの型番とサポート状況も確認します。
今週は、業務データの独立バックアップを用意して復元テストを1回。銀行・請求先変更・MFAリセットは別経路確認にし、AI CLIや開発ツールから見えるsecret/tokenも棚卸しします。
今月は、古いドメインやサブドメイン、管理画面など外部公開資産を閉じ、インシデント時の連絡手順を作ります。通信まで止まったときに備えるなら、ノマドの回線は2本持ちで判断するやeSIM機種変更後にSMS認証が届かないときの復旧手順も合わせて、認証と回線の復旧経路を分けておくと実務的です。
Noa's View:AI対策を買う前に、1回の失敗で全損しない形にする
AI時代という言葉を見ると、新しいAIセキュリティ製品を買わなければ守れないように感じます。でも、今回の一次情報から見える優先順位は逆です。
メールが奪われても銀行まで連鎖しない。スマホを失っても回復コードは残る。クラウドの管理者が侵害されてもバックアップは消えない。怪しい依頼を一度信じても、振込前に別経路確認で止まる。
AIを見抜くゲームに勝ち続けるより、人間が1回ミスすることを許容できる設計を作る方が長く効きます。
まとめ:防御の順番はAI時代でも変わらない
AIは攻撃を高速化し、自動化できる範囲を広げています。しかし「AIなら何でも突破できる」という根拠はありません。
フリーランスの優先順位は、Passkey/FIDOなどの認証強化 → 更新とEOL排除 → 独立バックアップ → 公開資産の棚卸し → 別経路確認と最小権限です。
まず30分だけ使って、メール、基幹アカウント、ルーター、バックアップ、公開資産の5点を確認してください。1つずつ「騙されても次へ進めない」壁を増やすことが、2026年の現実的なAI時代対策です。