送信元が本物でも開いていいとは限らない?Misoca・nimoca・ローソンで見直す業務メールの確認ルール
「送信元が本物の会社なら、少なくともメール自体は安全」。そう考えたくなりますが、2026年秋の事例はその前提を崩しました。
Misocaでは第三者が新規アカウントを作り、正規の文書メール送信機能を悪用しました。ローソンではメールサーバー自体が第三者に不正利用されました。nimocaでは、不正アクセスに伴って正規サービスの自動通知が発火したと報じられています。
結論は「送信元確認が無意味」ではありません。送信元が本物らしいことと、そのメールの内容や行動要求が正当であることを分けて確認する必要がある、ということです。
請求書、振込先変更、契約、本人確認、アカウント復旧。仕事で影響が大きいメールほど、「本物か偽物か」を1回で当てるより、メールだけで判断を完結させない方が強い防御になります。
3社の事例は、同じ「なりすまし」ではない
| 確認されたこと | 判断上の注意 | |
|---|---|---|
| Misoca | 正規の文書メール送信機能を第三者が悪用 | 送信元文字列だけでは取引の正当性を判断できない |
| ローソン | メールサーバー自体が第三者に不正利用 | From表示だけで本件メールを判別できない |
| nimoca | 不正アクセスに伴い正規の自動通知が発火したと報道 | 予期しない正規通知を異常シグナルとして扱う |
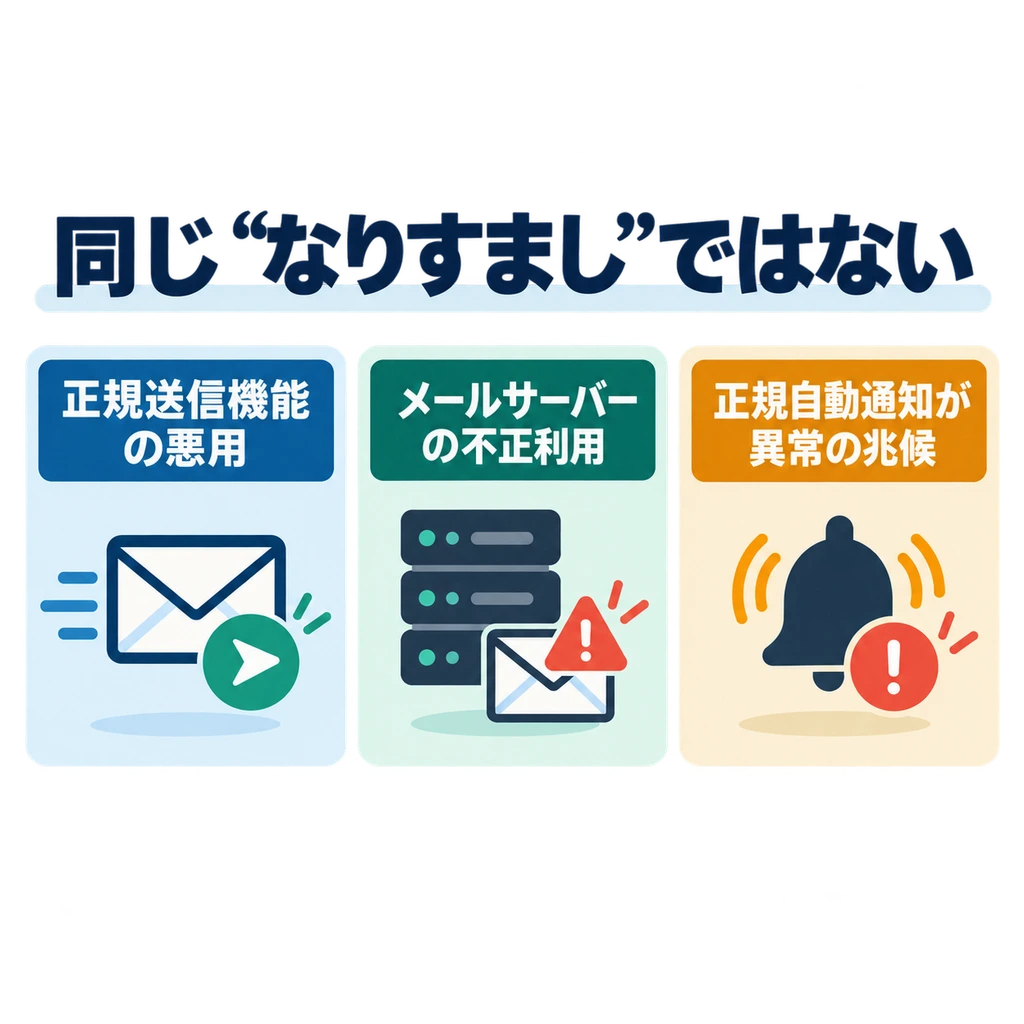
Misoca・ローソン・nimocaは、いずれも「見た目だけの偽メール」と単純化できません。3社では問題が起きた場所が異なります。
| 事例 | 確認されたこと | 誤解しやすい点 |
|---|---|---|
| Misoca | 第三者が新規アカウントを作成し、通常の文書メール送信機能を悪用 | 正規の送信機能から届くことと、受信者に正当な取引があることは別 |
| ローソン | メールサーバーが第三者に不正利用され、約70万件の不審メールを送信 | 一部は表示上の送信元が第三者に見えるよう偽装され、From表示だけで本件を拾えない |
| nimoca | 不正アクセスに伴って正規サービスの自動通知が送られたと報道 | 「正規通知だから正常」とも、「攻撃者から直接届いた偽メール」とも決めつけない |
Misocaについて弥生は、2026年9月18日以降、第三者が新規アカウントを作成し、通常の文書メール送信機能を不正に利用したと説明しています。9月28日時点でMisoca自体への不正アクセスや既存顧客アカウントの不正利用は確認されていません。
ローソンは、2026年9月25日15時頃から9月27日17時15分頃までメールサーバーが第三者に不正利用され、約70万件の不審メールが送信されたと公表しました。さらに一部では、表示上の送信元が第三者のものに見えるよう偽装されていたとしています。
nimocaでは、10月4日の利用者申告を端緒に、不正アクセスに伴って正規サービスから登録情報を含む自動メールが送られたと報じられています。
出典:弥生 Misoca注意喚起 / ローソン公式発表 / FNN nimoca報道
SPF・DKIM・DMARCは重要。ただし「内容が安全」の証明ではない
- SPF
- 送信に使われたサーバーとドメインの許可関係を確認
- DKIM
- 署名されたメール要素の改変有無と署名ドメインを確認
- DMARC
- SPF/DKIMと表示Fromドメインの整合性を確認
- 保証しないもの
- メール本文、請求内容、振込先変更など商取引上の正当性
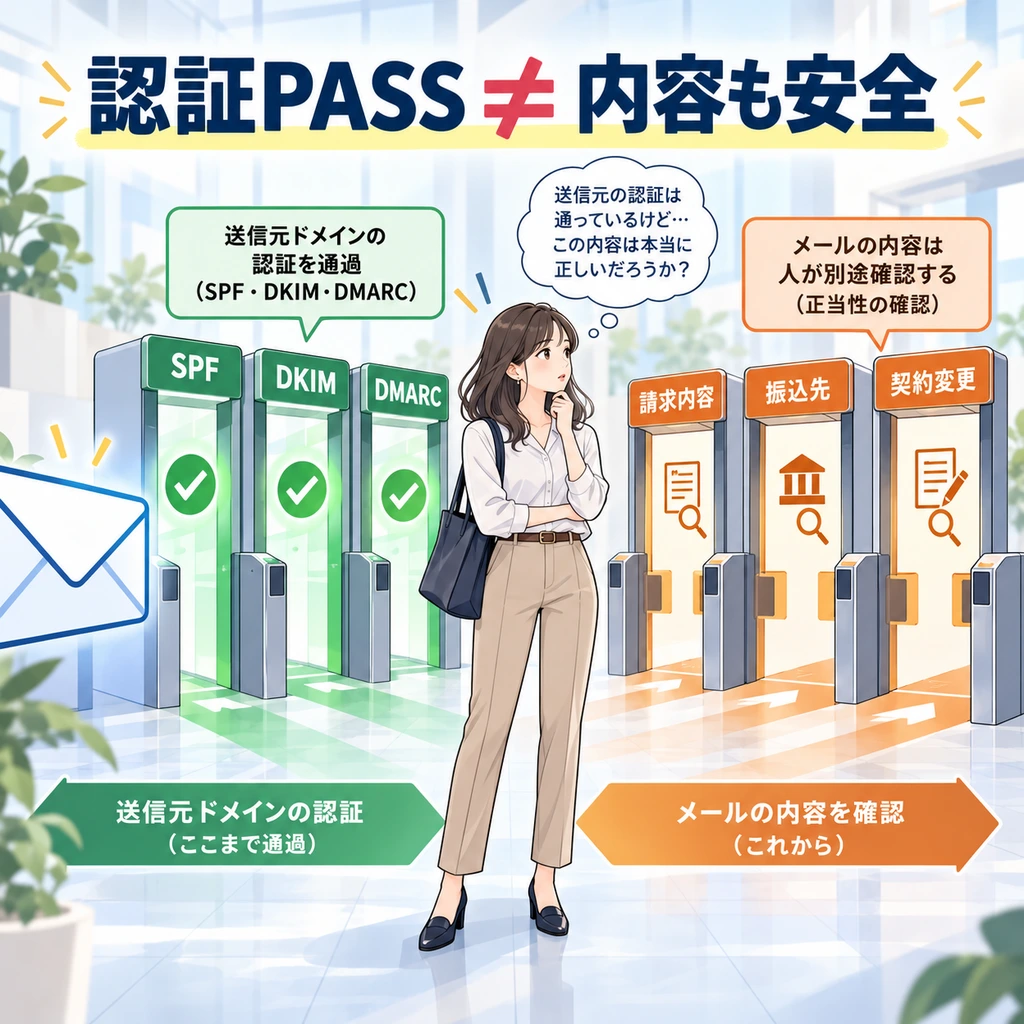
メール認証は第一防衛線として重要ですが、メール本文や取引要求の善意まで保証する仕組みではありません。
SPFは、主にどのサーバーがそのドメインを名乗って送信してよいかを確認する仕組みです。DKIMはメールに電子署名を付け、署名された内容が途中で改変されていないかを検証します。DMARCはSPFやDKIMの結果と、受信者に見えるFromドメインの整合性を確認します。
これらは単純な送信元偽装を減らすうえで有効です。GoogleやMicrosoftも導入を強く推奨しています。
ただし、正規の送信機能そのものが悪用されたり、正規アカウントが乗っ取られたりすれば、メール認証だけでは「この請求依頼を実行してよい」とまでは判断できません。RFC 7489も、有効な署名から著者や内容の真正性まで推論できるわけではないことを示しています。
なお、今回のMisoca不審メールが実際にSPF・DKIM・DMARCをすべてpassしていたか、ローソンの個別メールがどの認証結果だったかは公開情報では確認できません。「正規機能だからDMARCもpassした」と補完しないことも重要です。
出典:Google Email sender guidelines / Microsoft Email authentication> / RFC 7489 DMARC
重要メールは「4ステップ」で確認する
受信を予期していたか
直前の取引や自分の操作と一致するかを確認
送信者・認証警告を見る
ドメインやクライアントの警告を確認するが、警告なしを安全証明にしない
公式サイトへ直接入る
メール内リンクを避け、既知ブックマークや公式アプリから同じ通知を確認
別経路で確認する
支払先や重要条件変更は、以前から知っている連絡先や公式窓口で確認
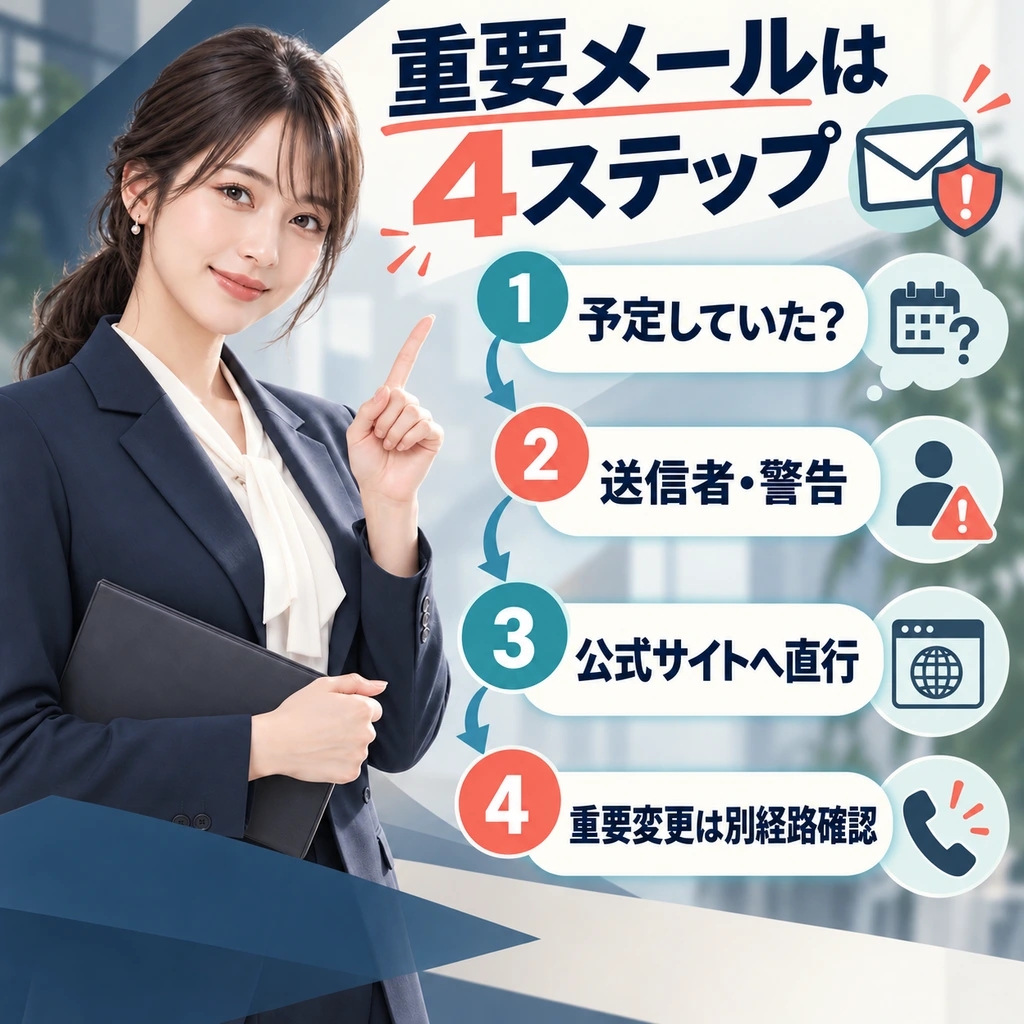
請求・契約・認証に関わるメールは、送信元を見るだけで終わらせず、4段階で確認すると実務に落とし込みやすくなります。
- そのメールを受け取る予定があったか
請求書、契約更新、パスワード変更、認証コードなど、直前の自分の行動や取引の流れと一致するか確認します。予定外なら、それだけで異常シグナルです。 - 送信者表示と認証警告を見る
ドメイン、差出人名、Outlook等の「?」「via」「初回送信者」などの警告があれば立ち止まります。ただし警告がないことを安全証明にはしません。 - メール内リンクを使わず、公式サイトへ直接入る
既知のブックマークや自分で入力した公式URL、公式アプリから同じ請求・通知・設定変更が確認できるか見ます。 - 支払先や重要条件の変更は、既知の連絡先へ別経路確認する
振込先変更、決済手段変更、アカウント復旧など影響が大きい依頼は、メール本文や署名欄に書かれた電話番号ではなく、以前から知っている連絡先や公式サイトで確認した窓口を使います。
IPAもビジネスメール詐欺対策として、メール以外の手段で、信頼できる方法で入手した連絡先を使って確認することを推奨しています。
出典:IPA ビジネスメール詐欺FAQ / IPA ビジネスメール詐欺の対策
リモノアでは、AI時代のセキュリティを「毎回見抜く」より「騙されても破られにくい構造」へ寄せる考え方を整理しています。今回の別経路確認も同じ発想です。
「身に覚えのない正規通知」は、削除だけで終わらせない
予期していない正規サービスの通知は、リンクを開かずに捨てるだけでなく、アカウント側の異常を確認するきっかけとして扱います。
nimocaの事例が示すのは、正規サービスから届いた自動通知でも、本人が行っていない操作に伴って発火する可能性があるということです。
このとき取るべき行動は、メール内リンクをクリックして「確認」することではありません。公式サイトや公式アプリを別経路で開き、ログイン履歴、登録情報、利用履歴、パスワード変更など、そのサービスで確認できる項目を見ます。
逆に、「正規通知だから大丈夫」と放置するのも、「身に覚えがないから全部迷惑メール」と決めつけるのも危険です。メールの中身を信じるのではなく、通知の存在を異常シグナルとして使うのがポイントです。
会員サービスやアプリを増やしすぎると、こうした通知の真偽を判断する対象も増えます。不要な会員アプリやアカウントを棚卸しする考え方は、会員アプリ断捨離の記事でも整理しています。
「本物か偽物か」より、メールだけで完結させない
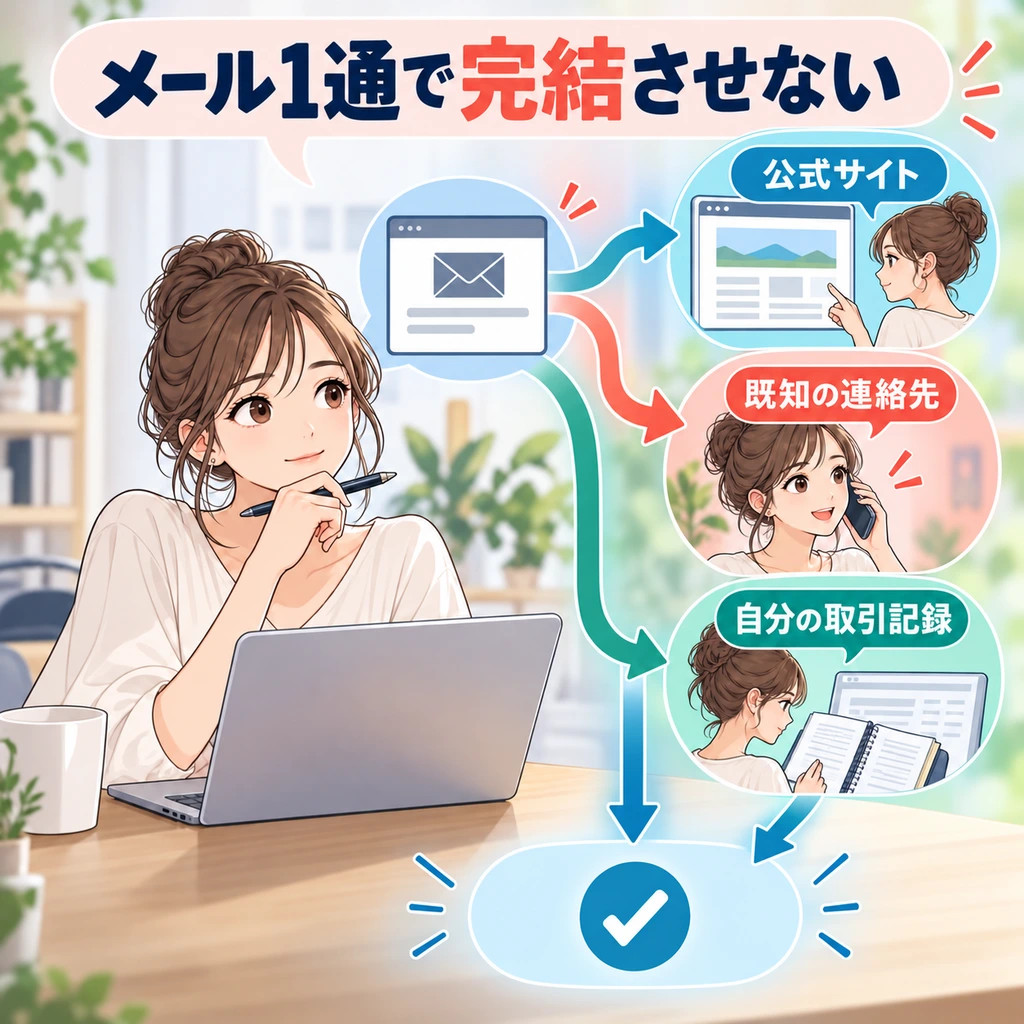
これからの業務メール対策は、「本物を見抜けるか」より、メール1通だけで重要操作を完結させない設計の方が現実的です。
送信元確認、SPF・DKIM・DMARC、メールクライアントの警告表示は、今後も有効です。ただし、それぞれが保証するのは送信経路や識別子の一部であり、請求内容や振込先変更の正当性そのものではありません。
請求書が来たら、取引予定と一致するか。認証通知が来たら、自分が操作した直後か。振込先変更なら、既知の連絡先で確認したか。これを習慣化すると、正規インフラが悪用されたケースでも一段止まりやすくなります。
Noa’s View:確認ルールは「人の勘」より「手順」に寄せる
巧妙な文面を毎回見抜こうとすると、忙しいほど判断が雑になります。だから業務メールは、「金額が動く」「認証が変わる」「契約条件が変わる」のどれかに当たったら別経路確認、と決めてしまう方が強い。
送信元が本物かどうかを無視するのではなく、その確認を1層目に下げ、2層目・3層目を用意する。今回の3事例から得られる実務的な教訓はそこです。