Notion AIの流出懸念、自分のワークスペースは対象?通知・チャット・会議メモとZDRの範囲を分ける
Notion AIの流出が心配でも、会議メモやページがすべて対象と決まったわけではありません。最初に、本人とワークスペース所有者への公式通知を確認します。対象なら、Notion内で提供される事故データを点検し、認証情報(パスワードや、アプリがサービスへ接続するAPIキー・トークン)が含まれていないかを優先して確かめます。
ワークスペースは、Notionでページやメンバーをまとめて管理する作業場所です。自分に連絡がなくても、所有者側の確認が残っていれば「両方に連絡なし」とは言えません。Enterpriseの契約やZDR(処理後にデータを保持しない仕組み)、「AIの学習に使わない」という説明だけでも、個別の対象判定はできません。
この記事は2026年11月15日に確認した英語の公式資料をもとに、本人・所有者・社内担当者が何を確認するかを整理します。実際の通知や事故CSV、各社アカウントでの操作は検証していません。画面名は英語公式の表記で、日本語UIとは異なる場合があります。
まず本人と所有者への通知を確認する
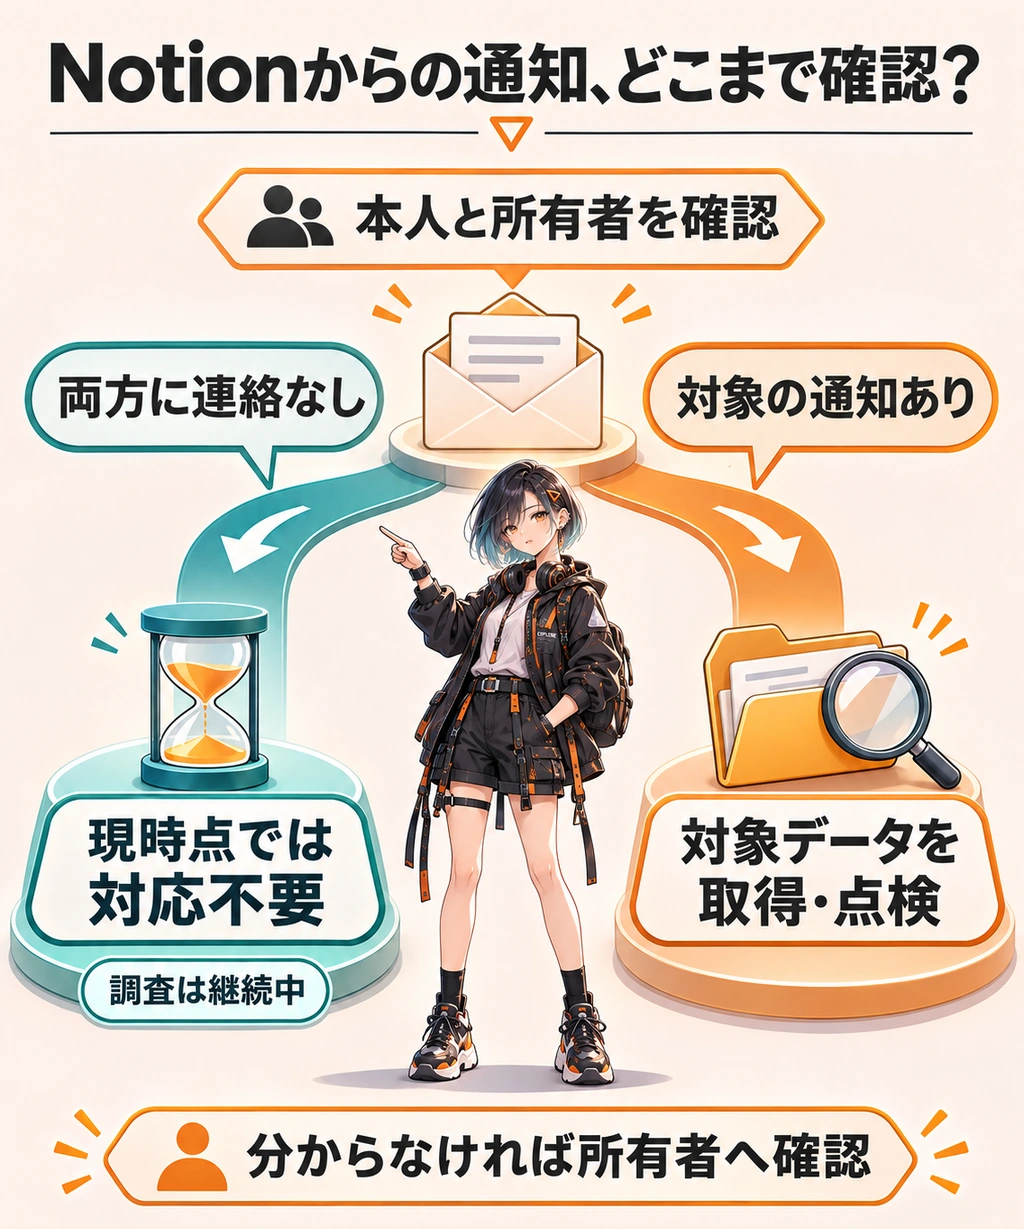
Notionの事故対応ヘルプでは、本人にもワークスペース所有者にも連絡がなければ、現時点で対象と特定しておらず、今は対応不要としています。調査は続いており、対象と分かれば直接連絡するという説明です。まず所有者にも確認し、通知の有無と確認した時点をそろえましょう。
対象の通知がある場合は、普段利用しているNotionを開き、対象ワークスペースのサイドバーにある「?」から「Security incident review」へ進みます。対象メンバーと所有者がデータを取得できると案内されています。届いたメールのリンクだけで進めず、普段使うアプリ・サイトから照合するのは、偽通知を避けるための編集部の運用提案です。
通知があるのに画面が見つからなければ、別のワークスペースを開いていないか、通知先と自分の役割が合っているかを所有者と確認します。それでも分からない場合はNotionサポートへ。画面がないことを対象外の証拠にしたり、確認のために権限を広げたりする必要はありません。
自分の受信箱だけで判断できる?
- 話者A:自分には通知が見当たらない。もう確認を終えていい?
- 話者B:所有者にも連絡がないか、そこまでそろえよう。どちらかが対象通知を受けていたら、そのワークスペースの点検へ進む。今の通知なしを、将来も対象外という意味にはしないでね。


生成AIの使い方を、仕事の課題に沿って学びたい人へ
AIの話を読む次は、自分の仕事で試す学びへ。
独学や社内研修に加えて、学習サービスも比較したいなら。DMM 生成AI CAMP 学び放題の内容を、自分が身につけたい作業と使える時間に照らして確認できます。
- 学びたい作業と講座内容
- 確保できる学習時間
- 受講料・更新・解約の条件

自分の課題に合う学習内容と利用条件を確認する。

案内先は学び放題サービスです。受講料・更新・解約の条件を確認してください。学習による転職・収入・開発力の向上を保証するものではありません。
会議メモ・対象CSV・認証情報を順に点検する
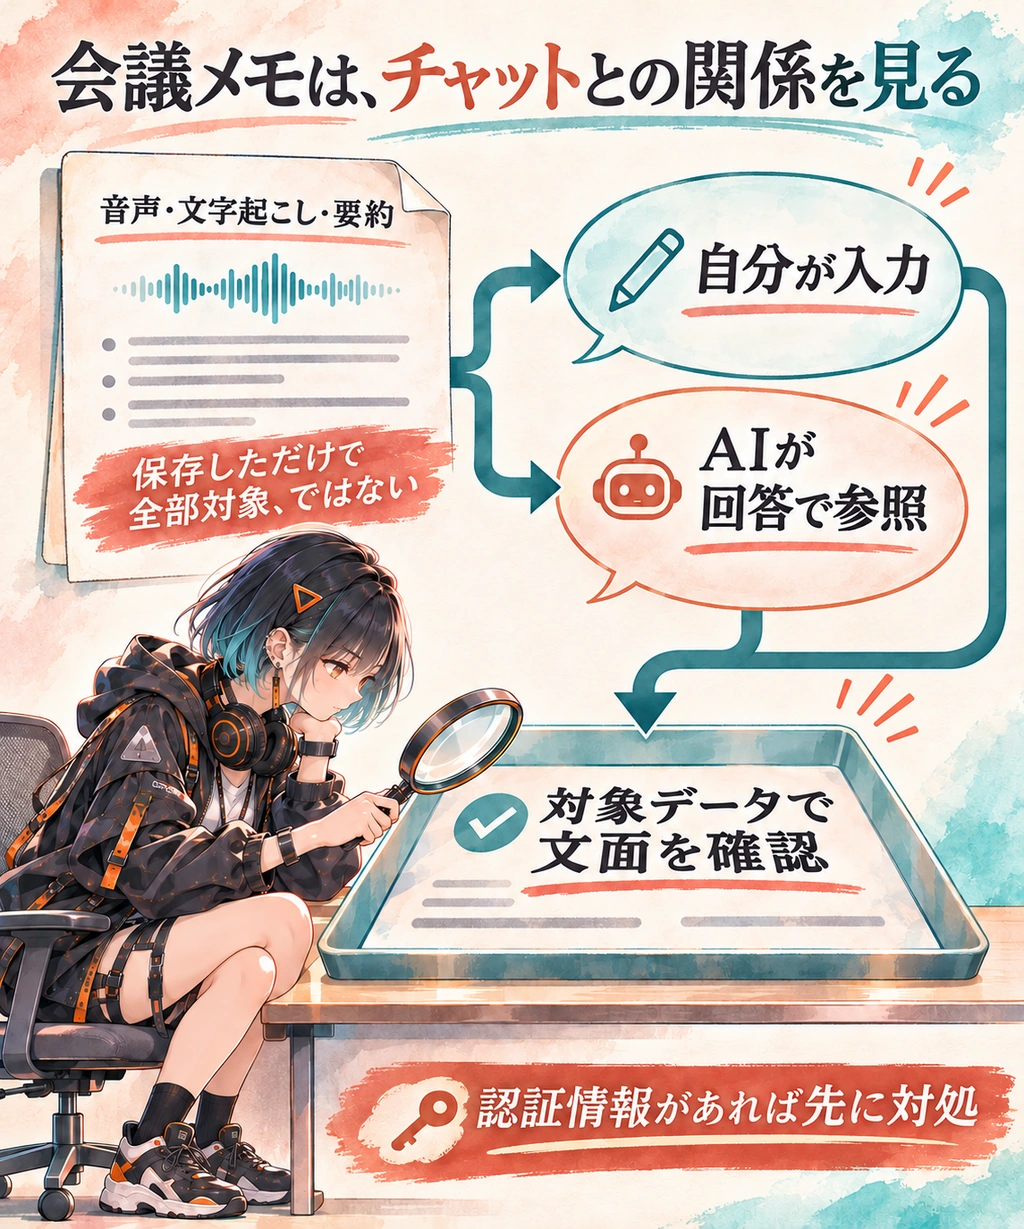
認証情報とは、パスワードや、アプリがサービスへ接続するAPIキー・トークンです。対象データに見つかれば、ほかの内容より先に担当者へ知らせ、更新・失効へ進みます。「unattributable」という説明は、会話へ自動で付く氏名やワークスペース情報などの文脈に関するものです。入力文そのものに個人情報がないという保証ではありません。
| 情報の場所 | 何を点検するか・一括判断しない点 |
|---|---|
| 自分のチャット入力 | 入力文の全文が対象に含まれ、そこへ書いた氏名・メール・認証情報も含まれ得ます。 |
| AIの回答 | 回答の全文が含まれ、参照ページや資料の断片も出力中にあれば確認対象です。 |
| ページ・添付・検索 | 選択した本文は含まれ得ます。ページの残りや添付が一律に含まれる説明ではありません。ツール利用情報は大半で対象外とされますが、AIが回答へ引用した内容は別に確認します。 |
| AI Meeting Notes | 音声・文字起こし・要約は、チャット入力へ入れた場合やAI回答で参照された場合に対象となり得ます。会議メモ全部の流出とも、全部安全とも断定しません。 |
以上は公式ヘルプのデータ範囲に基づきます。たとえば、メモを保存しただけの場合と、顧客名を含む要約をAIチャットへ貼った場合では、点検すべき内容が違います。これは説明用の仮定で、特定の会議で漏えいを確認した事例ではありません。
取得したCSVは、本文と後付け注釈を分ける
- 「affected_content.csv」で、メッセージ本文の「text」と発言者を示す「message_role」を確認します。利用者の入力かAI回答かを分け、必要なら会話の前後関係も読みます。
- 先頭が「__」の列は、Notionが事故後の分析用に追加した注釈です。その列があること自体を、同じ情報が漏れた証拠にはしません。
- ドメイン認証済みのBusiness/Enterpriseの所有者は、ワークスペース全体の注釈付きCSVを取得できます。自動検出だけで見逃しがないとは判断せず、担当者が内容を確認します。
データには機密情報が含まれ得ます。公式もセキュリティ担当者と組織の手順に沿って扱うことを勧めています。取得先・確認者・対象情報・未確認点を記録し、閲覧できる人を限りましょう。CSV全文を別のAIへ入力する方法を、この記事は点検手順にしていません。
対象の認証情報は、発行元と利用先で対処する
Notionの案内は、対象データで見つかったパスワード・APIキー・トークンなどを速やかに更新し、影響範囲を評価するよう求めています。Fireworksの認証情報向け手順も、通知で特定された第三者キーを発行元で更新・失効し、使っているアプリや保存先を更新するよう説明します。不審な利用が見当たらないことだけで、対象キーの更新を省く説明ではありません。
キーを替えると利用アプリの認証が失敗し得るため、担当者が利用先と更新手順をそろえて作業し、接続を確かめます。これはNotion利用者へFireworksアカウントの作成を求める手順ではありません。該当キーの発行元と社内の正式手順を使ってください。氏名や連絡先だけの場合も、何が見つかったかを記録し、二次的な不審連絡への対応を担当者と分けて判断します。
「Remove access to affected content」は事故データへの全員のアクセスを外す操作で、チャット履歴や保持データの削除ではありません。必要な取得・確認を先に行い、認証情報を見つけた場合の失効と取り違えないでください。
CSVを見えなくすれば、キーも止まる?
- 話者A:対象CSVへのアクセスを外せば、そこにあったAPIキーも使えなくなる?
- 話者B:別の操作だよ。キーは発行元で失効・更新し、使うアプリ側も更新する。CSVのアクセスを外すだけでは、元の認証情報は止まらない。取得したデータの扱いは担当者と決めよう。
ZDRと、変わってきた公式説明を分けて読む
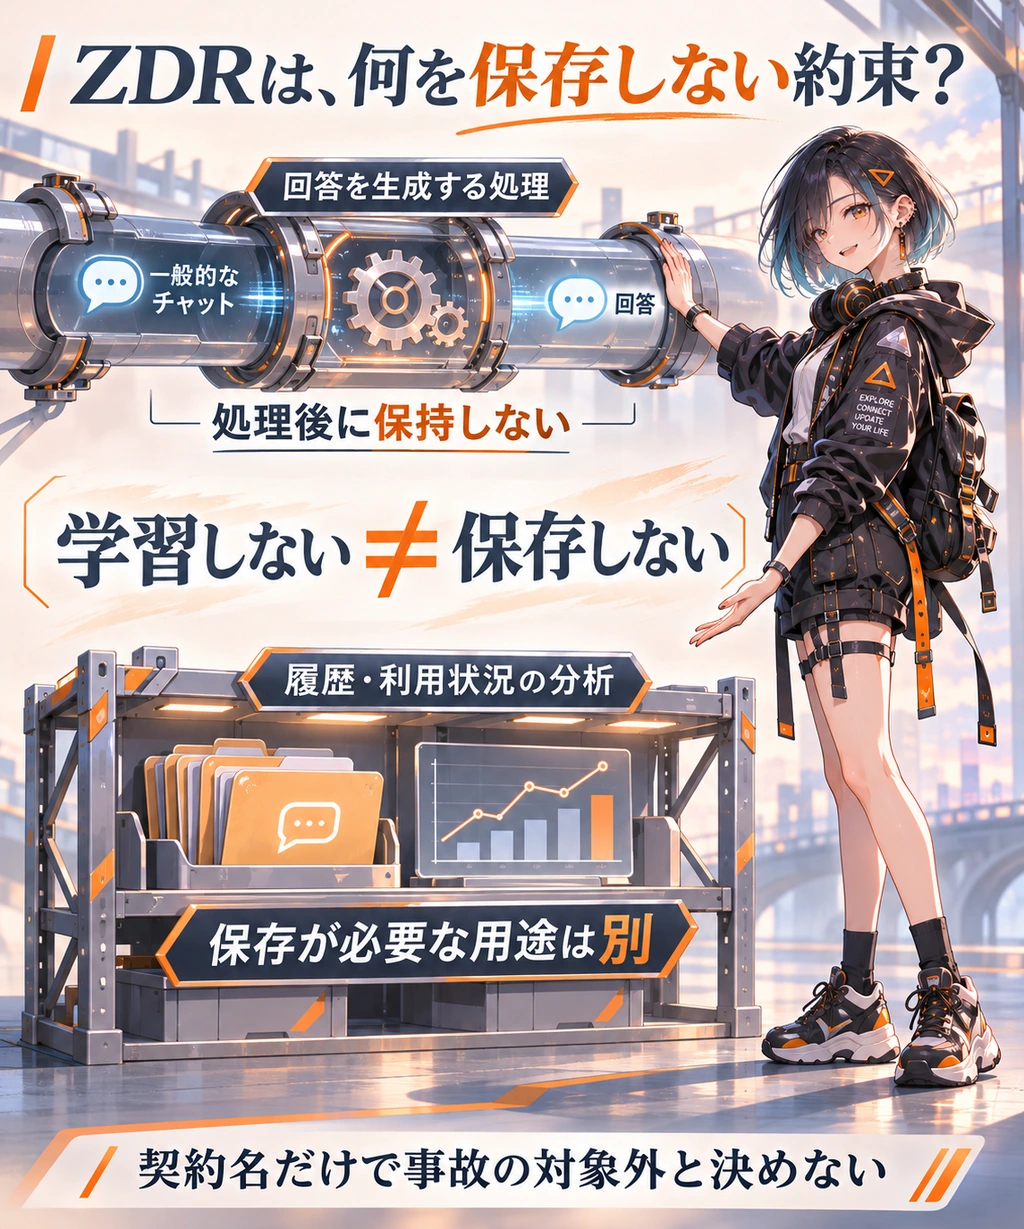
上の時系列はNotionのSecurity Bulletinに基づきます。初報の「顧客データなし」だけを読み続けると、後日に変わった調査内容を見落とします。11月13日掲載の更新では、11月12日に対象文面内の第三者APIキーを発行元へ報告したと公表されています。Notion側の対処があっても、自社での点検や利用アプリの更新を終えたことにはなりません。
ZDRは、処理後にデータを保持しない仕組みです。事故ヘルプの説明では、Enterprise向けのZDRは回答生成のため第三者へ送るAPI要求が対象で、チャット履歴やInsightsのように保存が必要な用途まで保存ゼロという意味ではありません。NotionはFireworksとのZDR契約があっても実際に保持があったと説明しています。
Insightsは管理者がチームのAI利用状況を見る機能です。現行の設定ヘルプでは一時停止中とされます。利用状況の画面が使えないことと、事故データを点検する「Security incident review」は分けてください。
通常のAIセキュリティ方針も、Enterpriseの保持条件はモデルによって異なると説明します。保持する一部モデルは初期状態で無効で、所有者による選択が必要です。Free/Plus/BusinessではAI提供者の保持は30日以下とされます。通常は顧客データをモデル学習に使わない方針ですが、学習という利用目的と保存期間は別です。
Fireworksの11月9日更新は、既定ZDRのInferenceなどに影響を検出していないとしつつ、調査継続を明記しています。これを、NotionがInsights用に保存したデータも対象外という証明にはできません。10月の初報から対象範囲が変わった点も、資料の時点をそろえて読みます。
次にすることは、契約を変えることより先に、本人と所有者への通知を照合することです。対象ならデータを確認し、認証情報があれば発行元と組織担当者の手順へ進みます。通常設定の変更を、過去の事故データの削除に代わる操作とは扱いません。対象率から人数や安全性を換算せず、個別の被害・不正利用の有無は公開資料だけでは判断できません。