カフェのフリーWiFiは危険?HTTPS・テザリング・VPNの正しい選び方
運営者情報:Noa(ノア)。MVNO事業の立ち上げ・運営や料金設計を経験し、現在はSaaS企業でマーケティングとAIを活用した業務自動化に取り組んでいます。 記事の編集・検証方針と運営者の経歴は Noaのプロフィールと 評価・掲載基準をご覧ください。
結論:カフェのフリーWi-Fiに接続しただけで、HTTPS対応のメールやログイン情報が丸見えになるわけではない。ただし偽アクセスポイント、HTTP通信、端末の共有設定には注意が必要。まずHTTPS・多要素認証・OS更新を徹底し、機密性の高い仕事では自分のテザリングを優先する。公衆Wi-Fiを頻繁に使うなら、VPNを追加策として検討できる。
本記事はアフィリエイト広告を含みます。掲載サービスへの申込み等によってリモノアが報酬を得る場合があります。選択肢には、購入不要の対策も含めています。
業務用の回線を選ぶときは「Wi-Fiで何が見られるか」と「Webサイトとの通信が守られるか」を分けるのが重要だ。SSL/TLSで正しく暗号化されたHTTPS通信は、公衆Wi-Fi上の第三者に簡単には復号できない。一方で、偽物のWi-Fiや、不適切な端末設定、詐欺サイトへの誘導といった別の脅威がある。以下では、無料でできる対策から、テザリング・VPNを追加すべき条件まで整理する。
カフェの無料Wi-Fiは危険?HTTPSで守られる範囲
公衆Wi-Fiは利用者や管理者が多く、通信網を誰が運営しているか確かめにくい。暗号化されていないHTTP通信や、端末のファイル共有などが開放されている環境では、情報漏えいのきっかけになる。一方、正しく認証されたHTTPSでは、本文やパスワードなどの送受信内容が接続先サービスとの間で暗号化される。
Wi-Fi一覧の鍵マークは、無線接続に使うセキュリティ方式の目安であって、Webサイトの正当性や店内アクセスポイントが本物かを証明するものではない。まず店舗が案内するSSIDを確認し、OS更新、HTTPS、パスキーや多要素認証を優先しよう。
無料の基本対策:①自動Wi-Fi接続を不要時はOFF、②SSIDを店員の案内で確認、③ブラウザの証明書警告を無視しない、④PCのファイル共有を無効化、⑤端末ロックとMFAを徹底する。
公衆Wi-Fiで注意する3つの攻撃
偽アクセスポイント(Evil Twin)
本物の店内Wi-Fiと似た名前の偽SSIDへ接続させる手口だ。接続後は攻撃者が通信経路を管理できるが、だからといって有効な証明書で保護されたHTTPSの通信内容を自由に読めるわけではない。見知らぬログイン画面や証明書警告が現れたら接続をやめる。
暗号化されていない通信と共有設定
HTTPなど暗号化されない通信は傍受されやすい。さらに同一ネットワーク上からPCの共有機能が見えてしまう場合がある。信頼できるHTTPSサービスを利用し、外出先ではOSの「パブリックネットワーク」設定と共有の無効化を徹底する。
偽サイトへの誘導
DNS設定の改ざんや広告・メールを使うフィッシングでは、正規サービスに似せた画面で認証情報を盗もうとする。有効なHTTPS証明書がない偽サイトは通常ブラウザが警告するため、警告を無視しない。VPNだけで偽サイトへの入力を防げるわけではない。
| リスク | 優先する対策 | VPNの限界 |
|---|---|---|
| 偽のWi-Fi | SSID確認・自動接続OFF | 偽SSIDを判別できない |
| 平文通信・共有設定 | HTTPS・更新・共有OFF | 端末の設定不備は直せない |
| フィッシング | ドメイン確認・MFA・パスキー | 詐欺入力を万能には防げない |
HTTPS・テザリング・VPNを比較する
まずHTTPSを基本にする。機密情報を扱うなら、知らないWi-Fiに接続しなくて済むスマホのテザリングが手軽な回避策。VPNは公共Wi-Fiを定期的に使う人や、組織から利用を指定された人にとっての追加の通信経路保護と考える。
| 方式 | 守るもの | 向いている使い方 | 留意点 |
|---|---|---|---|
| HTTPS+MFA | Web通信とアカウント | すべての業務の基本 | 偽SSIDや端末感染には別途対応 |
| テザリング | 不特定多数が使うWi-Fiを避ける | 顧客情報・請求書・機密データ | 通信量と電波、バッテリーに左右される |
| 信頼できるVPN | 端末からVPNサーバーまでの通信 | 公衆Wi-Fiを常用する・組織の指定 | 通信速度とVPN事業者の信頼性に依存する |
VPNがあってもHTTPSは必要で、逆にHTTPSがあればすべてのネットワーク上の問題がなくなるわけではない。VPN利用の必要性は、仕事で扱う情報と利用頻度を基準に判断しよう。
テザリングとポケット型WiFi、仕事に合うのはどっち?
自前回線に切り替える場合、いきなり新しいポケット型WiFiを契約する必要はない。まず手元のスマートフォンでテザリングし、作業場所の電波・電池持ち・契約プランのデータ量を試す。持ち歩く端末を1台減らせる反面、長時間のWeb会議ではスマホの発熱やバッテリー、着信時の挙動も考慮したい。
| 判断する点 | スマホのテザリング | ポケット型WiFi |
|---|---|---|
| 導入の手間 | 既存プランで対応できれば追加端末なし | 専用端末の持ち運びと充電が必要 |
| データ量 | スマホ契約と共有。使い過ぎに注意 | 利用量に合わせて別のプランを選べる |
| 電波・速度 | スマホ契約のエリアと混雑に依存 | 端末と契約回線のエリア・混雑に依存 |
| 複数端末・長時間運用 | バッテリー消費と発熱の確認が必要 | 専用運用しやすいが端末管理の手間あり |
| 公衆WiFiの偽SSID回避 | 自分の携帯網に接続すれば回避できる | 自前の携帯網に接続すれば回避できる |
ここで重要なのは「ポケット型WiFiがVPNより絶対安全」という話ではないこと。自分で管理する携帯回線は、未知の店舗WiFiを経由するリスクを避けられる一方、偽サイトやアカウント流出への対策は別に必要だ。
カフェ仕事に必要なギガ数の考え方
必要なデータ容量は、作業時間よりも中身で変わる。文章作成・チャット・クラウド文書を中心とした日と、カメラONの長時間Web会議・大容量データのアップロードが続く日では消費量が違う。まず端末の通信量履歴を確認し、1日の実測使用量 × 月の外出日数を出発点に余裕を確保しよう。会議はカメラ・画質の設定でも帯域が変わり、Google Meetも通信の安定性と遅延の確認を推奨している。根拠のない「○時間なら○GB」といった一律換算はしない。
SIMを選ぶ際は月額だけでなく、テザリングの追加料金・実際に使うカフェでのエリア・昼間の混雑・速度制御の条件を確認したい。比較の実務は ahamo・povo・LINEMOの業務回線比較 に、回線を2本持つ考え方は ノマドの2回線運用ガイド にまとめている。
VPNを導入したい人が確認すべき条件
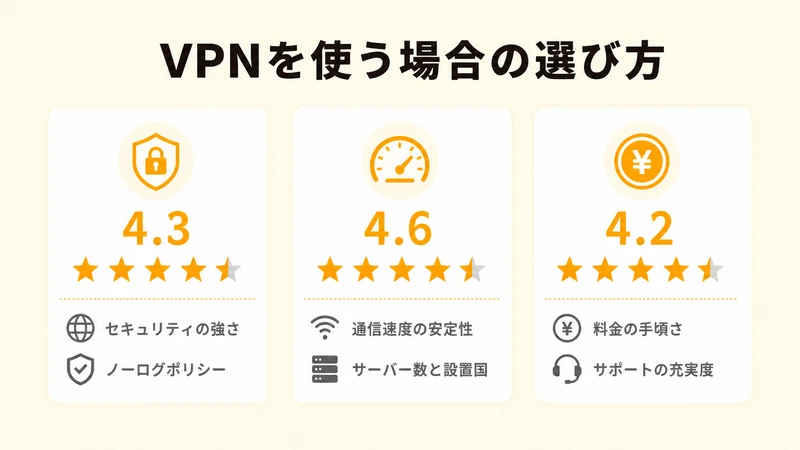
有料VPNを選ぶ際は、提供会社の運営実績やプライバシー方針、端末への対応、キルスイッチ、更新料金、解約や返金条件を確認する。VPN事業者は通信の経由先になるため、利用前に信頼性を調べる必要がある。会社指定のVPNがある場合はそのルールを優先しよう。
契約しない選択も正解:普段からスマホのテザリングを使い、HTTPS・MFA・端末更新を徹底できる人には、別のVPN契約が必須とは限らない。公衆Wi-Fiを継続利用するときに追加で検討する位置づけだ。
VPNのログポリシーと第三者評価はどう読む?
VPNを使うと通信の経由先がVPN事業者になる。そこで、通信履歴や接続情報をどのように扱うか、プライバシーポリシーの対象範囲、外部による検証の有無を確認したい。「ノーログ」をうたうだけで将来にわたる無条件の安全が保証されるわけではない。
NordVPNは2026年2月、デロイトによる6回目のノーログ保証業務の結果を発表した。調査対象期間は2025年11月10日〜12月12日で、その時点のシステムと運用を検証したもの。評価があったことは比較材料になるが、すべての攻撃や今後のあらゆる運用を保証する意味ではない。詳しくは 同社の監査結果の公表 を確認できる。
VPN方式・通信速度・切断時の保護
VPN方式にはWireGuard系、OpenVPN、IKEv2/IPsecなどがあり、選択できる方式はサービスと端末で異なる。ここで一律に「何%速くなる・遅くなる」とは言えない。利用場所、サーバーの距離、混雑、動画会議への影響を実際の仕事環境で確認するほうがよい。職場指定のVPNがある場合は、個人契約のVPNで置き換えず管理者の要件を優先する。
公衆WiFiの認証画面(キャプティブポータル)とVPNが干渉する場合もある。接続が切れたときにVPN外へ通信が流れないようにするキルスイッチなどの挙動は、端末ごとに確認しておこう。英国NCSCも、トンネルの外側に通信が出る構成やスプリットトンネルのリスクを説明している。
公衆Wi-Fiを使う機会が多い人へ
仕事の通信に、もう一段の備えを。
HTTPSや多要素認証などの基本対策を整えたうえで、公共のWi-Fiを頻繁に利用する人には、VPNによる通信経路の追加保護も選択肢になります。必要性を判断してから検討しましょう。
- 公衆Wi-Fiでの通信経路を追加保護
- PC・スマホの対応条件を確認
- 料金・更新・解約条件まで比較

テザリングで十分な人に新しい契約は必須ではありません。また、VPNだけで詐欺サイトや端末紛失を防げるわけではありません。
VPN以外にもできる、テザリングと端末の基本対策
- 重要な打合せや顧客情報の送信時は、必要に応じてスマホのテザリングに切り替える。
- テザリングのパスワードを長くし、不要時はホットスポットをOFFにする。
- メールやクラウドサービスでパスキー・多要素認証を有効にし、端末を定期的に更新する。
- 端末紛失に備え、バックアップ、遠隔ロック、復旧用認証を別の端末から使えるようにする。
- 通信費・VPN費用を経費にする場合、業務関連性と私用分の按分根拠を記録する。
回線の速度や料金は契約プランと使用状況によって変わる。VPNは通信品質を保証しないし、テザリングを使うだけでフィッシングを防ぐわけでもない。
通信費・VPN代の経費処理はどう考える?
フリーランスが業務で使うSIMやモバイルWiFi、VPNの支払いは、事業との関連性に応じて必要経費の対象となり得る。ただし私用と混在する通信を「通信費だから全額」と処理するのは適切ではない。国税庁は家事関連費について、取引記録等に基づき業務のために必要だったと明確に区分できる金額を経費とする考え方を示している。請求書・契約内容・用途・按分の根拠を残そう。
通信費の仕訳や家事按分の詳細は フリーランスの格安SIM経費化ガイド を参照。経費化だけを理由に不要な契約を増やすことはおすすめしない。
よくある質問
Q. HTTPSのサービスだけならフリーWi-Fiは安全?
正しくTLSで保護されたサービスとの通信本文を、第三者が簡単に読むことはできない。ただし、偽SSID・フィッシング・端末共有など他のリスクはある。接続先の確認とOS更新も欠かせない。
Q. VPNがなければカフェで仕事をしてはいけない?
必須ではない。まずHTTPS・多要素認証・端末更新を優先し、機密性の高い作業ではテザリング、公衆Wi-Fiを常用するなら信頼できるVPNを検討する。
Q. VPNを使えばフィッシングや端末紛失にも安心?
いいえ。VPNは通信経路の保護が中心で、偽サイトへの入力、端末自体の侵害や紛失を完全に防ぐものではない。パスキー、MFA、バックアップ、遠隔ロックを併用する。
Q. VPN費用は全額経費にできる?
業務上必要な費用は経費の候補になるが、私用と混在する場合は合理的に業務割合を分ける必要がある。利用目的と按分根拠を記録しておこう。
Q. テザリング中もVPNを使う必要はある?
必須とは限らない。テザリングは知らないWiFiへの接続を避ける方法だが、訪問先サービスのHTTPSやアカウント管理は引き続き必要だ。勤務先や取引先のポリシーでVPNが指定されている場合はそれに従い、個人で使う場合は必要性と負荷を比較する。
Q. カフェの会議中に通信が不安定になったら?
まず通信量制限・電波状況・端末の発熱を確認する。会議で画面や動画の送信が必要な場合、Google Meetは安定した接続と遅延を確認するよう案内している。重要な打ち合わせでは、使う場所で通信品質を先に試し、必要なら回線を2つ用意して切り替えられるようにする。
まとめ:VPNを買う前に、仕事の通信ルールを決めよう
「無料Wi-Fiはすべて危険」「VPNなら絶対安全」という二択では判断しない。まず端末、認証、HTTPS、接続先SSIDを整え、重要情報を扱う作業にはテザリングを選ぶ。公共Wi-Fiをよく使う人だけ、VPNを追加の選択肢として比較すると無駄な契約を避けられる。
参考・出典
- CISA:公衆Wi-Fi利用のベストプラクティス
- 英国NCSC:HTTPS・VPNによる通信の保護
- 英国NCSC:VPNの設計・運用ガイダンス
- NordVPN:2025年末の監査結果(2026年2月公表)
- Google Meet ヘルプ:会議の映像・音声品質とネットワーク
- 国税庁 No.2210:必要経費の知識と家事関連費
最終確認:2026年10月8日。広告主の申込条件・料金は変わるため、掲載リンク先で最新条件を確認してほしい。